La CASS havia aturat un intent similar abans del robatori de dades
La parapública havia pogut frenar una temptativa semblant entre sis i vuit setmanes abans; en la intrusió, més de 400.000 consultes van identificar NIAs vàlids.
La parapública havia pogut frenar una temptativa semblant entre sis i vuit setmanes abans; en la intrusió, més de 400.000 consultes van identificar NIAs vàlids.
1 mitjà i 1 ràdioesquerra 0centre 1dreta 0Com ho explica cadascú
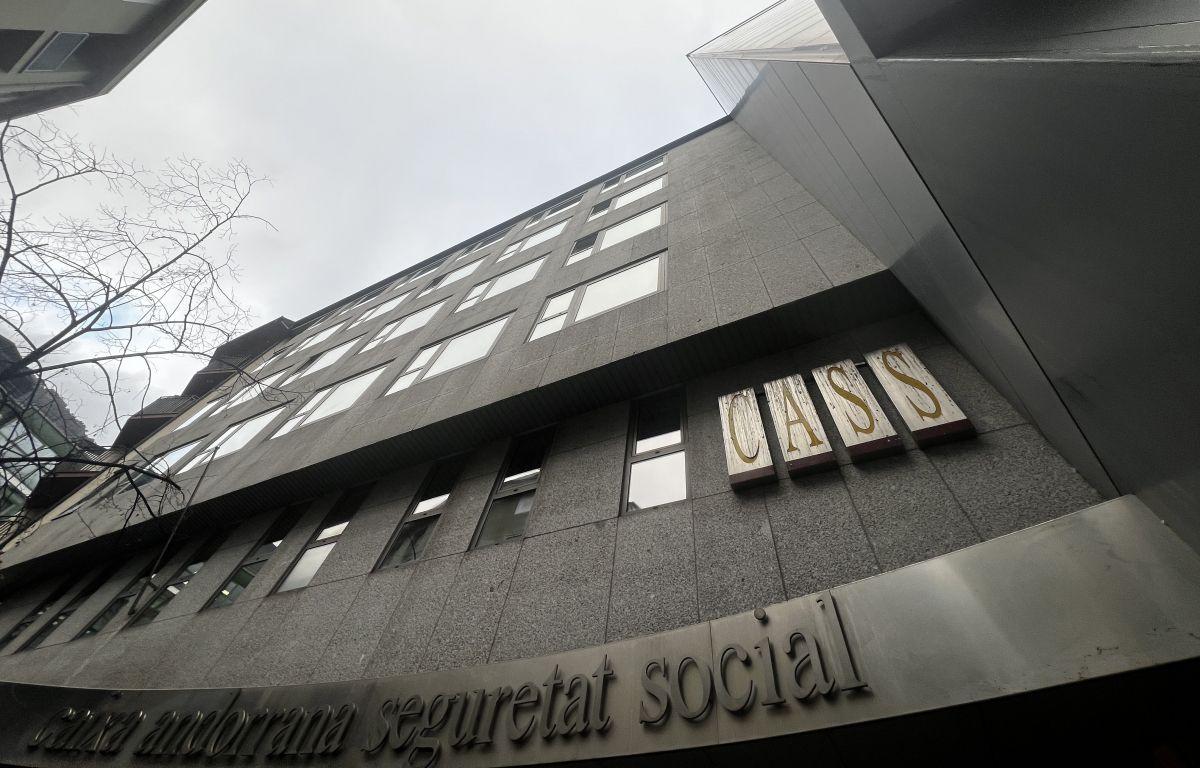
La Caixa Andorrana de Seguretat Social (CASS) havia pogut aturar entre sis i vuit setmanes abans un intent de fer una operació semblant, segons fonts de l’entorn de la parapública citades per Altaveu. En la intrusió detectada dimecres 11 de novembre, els atacants van fer més d’1,2 milions de consultes al portal d’empreses. En més de 400.000 casos, les combinacions introduïdes van coincidir amb un número d’identificació administrativa (NIA) vàlid.
L’accés es va produir després que tercers sostreguessin el certificat digital d’una empresa i l’utilitzessin per entrar a la seva àrea privada del portal. La funcionalitat permetia a les empreses comprovar que el NIA d’un nou assalariat coincidís amb el seu nom. Els atacants van provar combinacions de sis xifres i una lletra; el sistema retornava el nom, els cognoms i el lloc i la data de naixement associats als números vàlids.
La CASS va modificar la funció afectada perquè deixés de mostrar les dades identificatives, però va mantenir operatiu el portal, i va limitar els intents d’accés amb codi PIN. També va informar la policia, l’Agència Andorrana de Protecció de Dades i l’Agència Nacional de Ciberseguretat. La parapública va fer arribar comunicacions sobre l’incident als afiliats i a persones i empreses vinculades a la institució.
La CASS sosté que no s’ha accedit directament a les seves bases de dades ni a informació sanitària o de prestacions. Fonts de la parapública van transmetre a Ràdio Nacional d’Andorra que les dades obtingudes no representarien un perill important. La CASS i l’Agència Nacional de Ciberseguretat, però, van advertir del possible ús de la informació en missatges fraudulents i van recomanar no facilitar dades personals ni credencials davant de peticions sospitoses. La investigació continuava oberta.
Respostes automàtiques a partir de les notícies d'El Autómata, les seves fonts i la ràdio. Poden contenir errors: comprova els enllaços.
Aquesta notícia l'ha redactada una intel·ligència artificial a partir de les fonts citades, amb el criteri editorial d'El Autómata (equilibri, atribució i només fets publicats). Pot contenir errors: consulta les fonts originals. Model: gpt-6-luna.