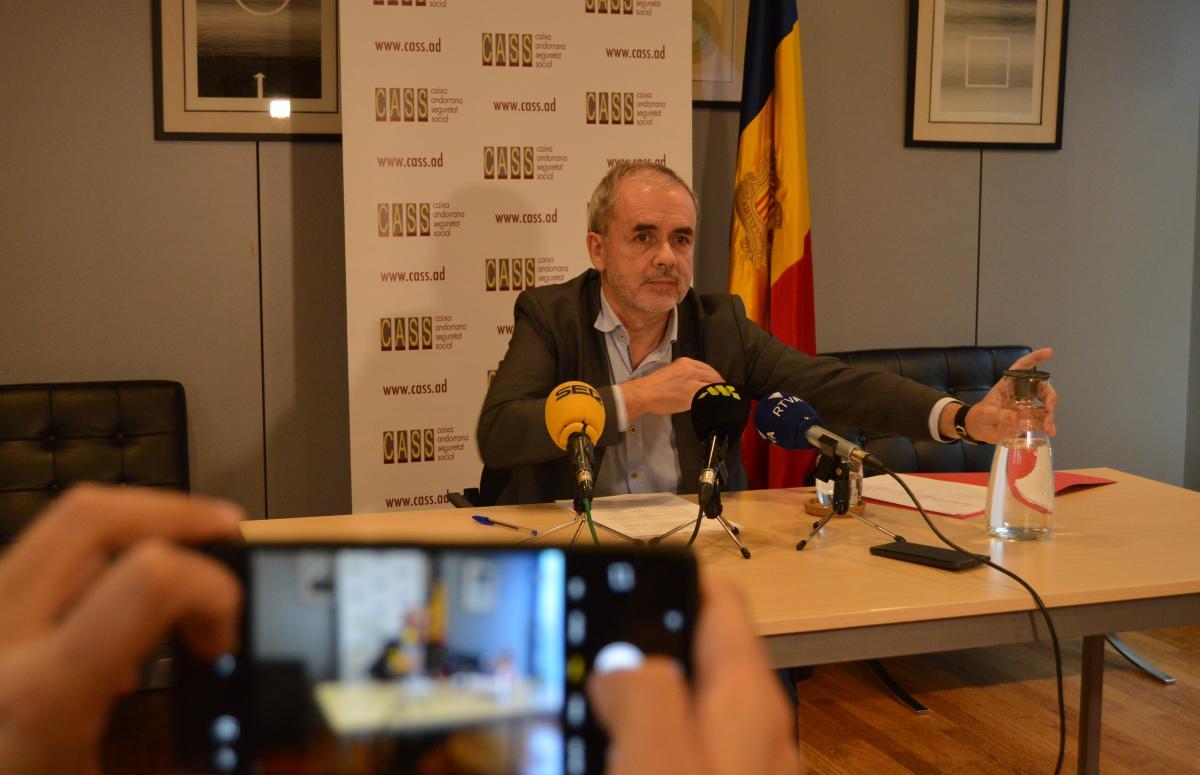
Els autors del ciberatac contra la Caixa Andorrana de Seguretat Social (CASS) van aconseguir la informació vinculada a 477.238 números d'identificació administrativa (NIA), és a dir, gairebé tot el cens històric de la parapública. El director general, Josep Escoriza, ho ha detallat aquest dilluns a la seu de l'entitat, en una compareixença sobre els primers resultats de la investigació interna de l'incident, detectat el dimecres 11 de novembre. Segons els seus càlculs, tan sols uns 6.800 identificadors es poden considerar clarament no afectats.
El recompte supera els 473.000 NIA que s'havien avançat inicialment en la mateixa roda de premsa i incorpora les correccions posteriors de l'auditoria. Per cada identificador, els intrusos van obtenir nom, cognoms, sexe, data i lloc de naixement. Escoriza ha començat la intervenció amb una petició de disculpes, ha subratllat que la CASS no havia patit mai una sostracció massiva de dades com aquesta i ha reconegut que el que ha passat «ja no es pot solucionar».
La notificació als afectats és ara el principal repte. D'acord amb les xifres del director general, entre els NIA compromesos n'hi ha uns 17.000 de persones mortes —18.000, segons una altra dada donada durant l'acte— i 31.000 de comptes propis. L'entitat només té una adreça electrònica o postal de 94.000 persones, que rebran un avís directe i més detallat que el missatge enviat la setmana passada. Per als 330.000 restants no hi ha cap canal de contacte i la CASS estudia com fer-los arribar la informació. A més, Correos li ha comunicat que, durant la campanya electoral espanyola, no podrà gestionar enviaments massius a Espanya.
La porta d'entrada van ser quatre patrons domèstics. Els atacants van fer servir els seus certificats digitals de la CASS, que són diferents del certificat electrònic del Govern. En el cas d'aquests quatre titulars, el perjudici és més greu: a més de les dades bàsiques, se'ls va extreure el compte bancari (IBAN), la informació de cotitzacions i la llista dels treballadors que tenen contractats. La policia ja ha parlat amb ells i la parapública preveu notificar-los-ho de manera oficial en les pròximes hores.
El fet que aquests certificats només funcionin instal·lats a l'ordinador del titular fa pensar que algú va accedir abans als equips dels quatre particulars. «No es pot agafar aquell certificat i copiar-lo. Algú hauria d'haver entrat al seu ordinador», ha argumentat Escoriza. Aquest punt és objecte de la investigació policial, i la CASS encara desconeix de quina manera es van robar les credencials.
Amb accés al portal d'empreses, els delinqüents van llançar de manera automatitzada més d'un milió de peticions a l'atzar sobre una funció creada el 2018 perquè els empresaris poguessin verificar les dades dels empleats que donaven d'alta. Preguntat per si aquella eina va afeblir la seguretat, el director general ha respost: «Amb els criteris de l'any 2018 no ho sé contestar. El que queda clar és que amb els criteris d'avui això no es faria». El servei es va suprimir cap a les tres de la tarda del mateix dimecres 11.
La matinada d'aquell dia, un servidor es va aturar perquè havia arribat al límit de registres d'auditoria que podia guardar, i així es va descobrir la intrusió. Les primeres peticions venien d'una IP estrangera; quan es va tallar, l'atac va continuar des de 22 adreces més. La investigació interna ha reconstruït els dies previs: hi va haver alguna connexió el 7 i el 8, cap activitat el 9 i la preparació de l'ofensiva el 10. Segons Escoriza, la CASS rep i frena habitualment altres atacs, també de força bruta, però mai n'havia detectat cap d'aquest tipus.
Escoriza ha volgut enviar «un missatge de tranquil·litat»: assegura que els atacants no van entrar a les bases de dades centrals i que no tenen dades mèdiques ni bancàries de la població en general. La parapública va traslladar el cas a la policia i a les agències de Ciberseguretat i de Protecció de Dades.
Paral·lelament, l'auditoria interna vol esbrinar «per saber què ha passat de forma fefaent» i valorar si la prevenció es podria «haver fet millor», incloent-hi si les revisions periòdiques consideraven crític el servei vulnerat. El director general ha recordat que l'entitat ha destinat uns 300.000 euros l'any a ciberseguretat en els dos últims anys i ha descrit aquesta tasca com «una casa amb goteres que vas tapant a mesura que les vas veient». La CASS avançarà en el canvi perquè qualsevol tràmit requereixi el certificat digital del Govern.
Aquesta notícia l'ha redactada una intel·ligència artificial a partir de les fonts citades, amb el criteri editorial d'El Autómata (equilibri, atribució i només fets publicats). Pot contenir errors: consulta les fonts originals. Model: claude-opus-5.5.