Microsoft corrige 1.453 vulnerabilidades en octubre, 1.105 de ellas en Windows
La actualización incluye tres fallos zero-day. Uno de ellos, en Windows, estaba siendo explotado activamente.
La actualización incluye tres fallos zero-day. Uno de ellos, en Windows, estaba siendo explotado activamente.
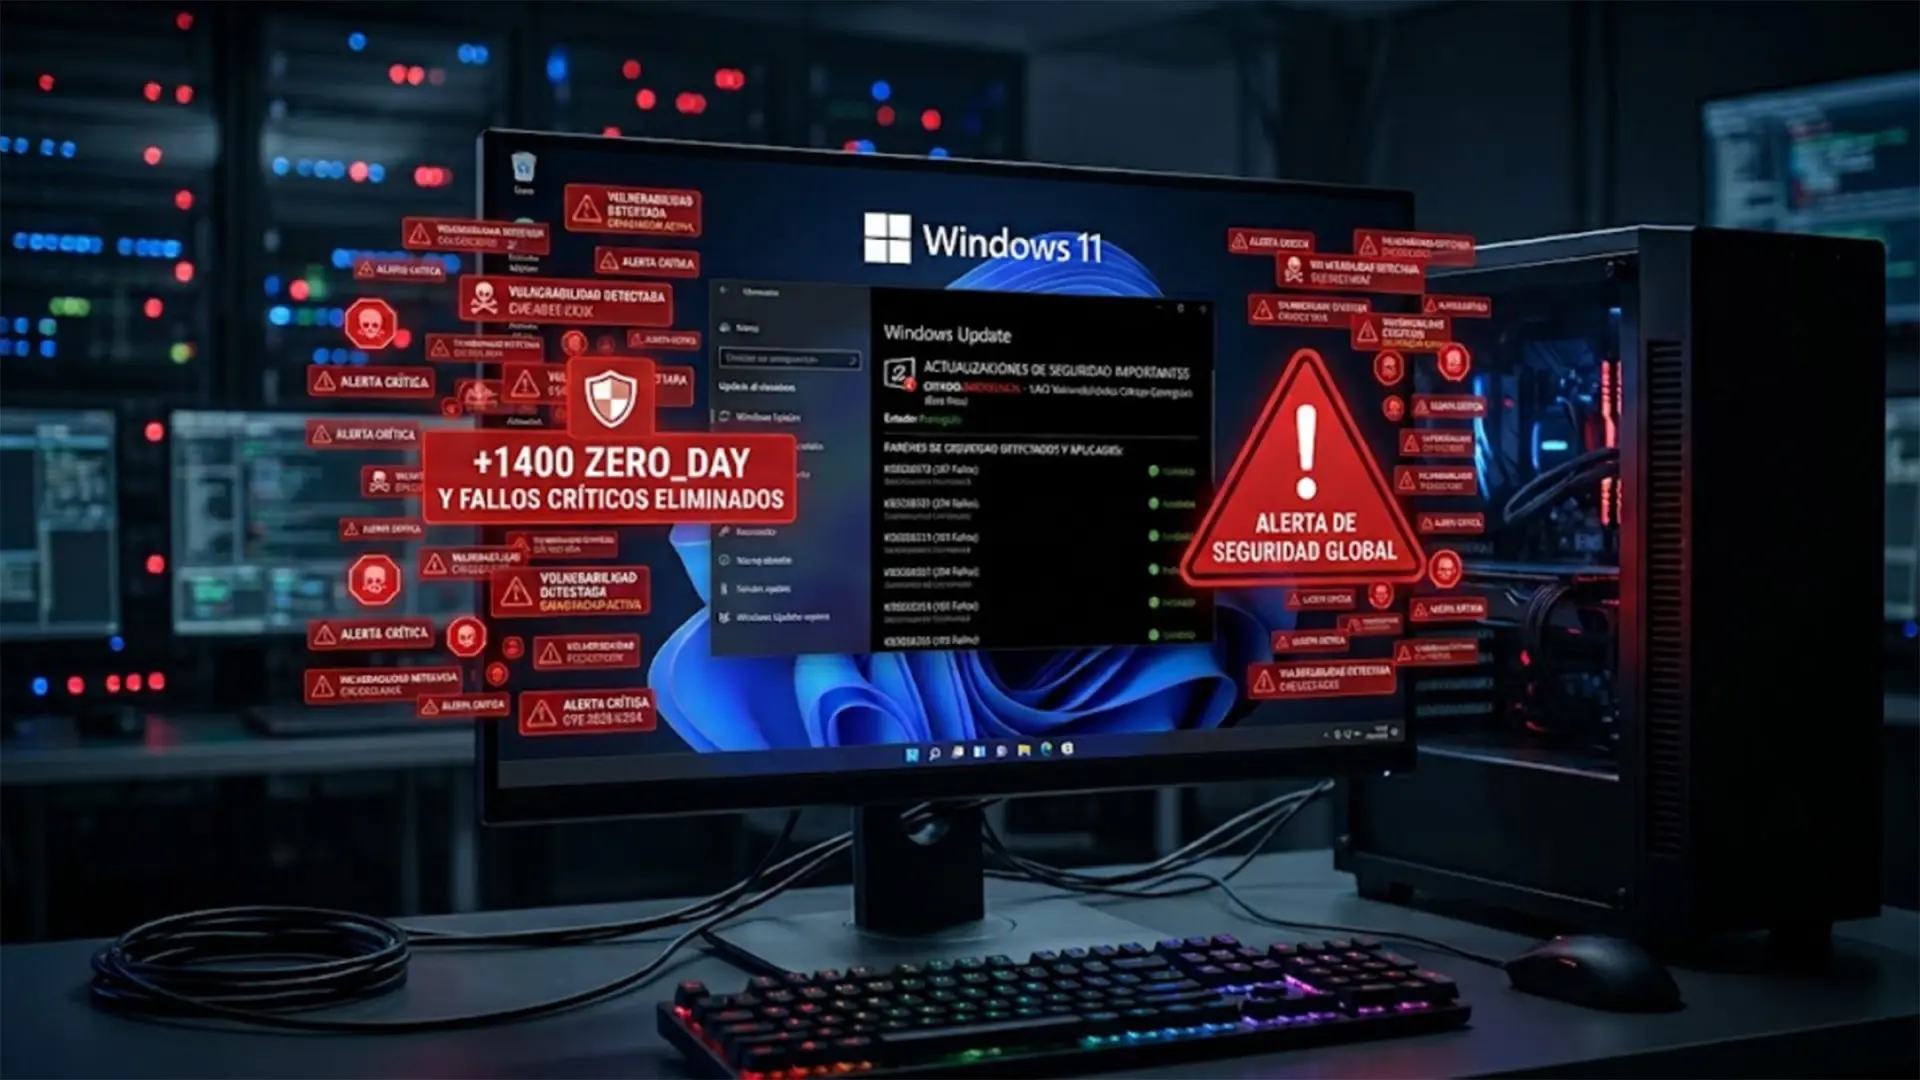
Microsoft ha corregido 1.453 vulnerabilidades en su actualización de seguridad de octubre, de las que 1.105 afectan a Windows, según el recuento publicado por Computer Hoy. Es el mayor volumen de fallos resueltos en un Patch Tuesday de la compañía, de acuerdo con ese medio.
Office acumuló 164 vulnerabilidades, SharePoint Server 37 y SQL Server 22. Entre las correcciones hay tres fallos zero-day. Uno de Windows, identificado como CVE-2026-96951, permitía eludir funciones de seguridad y estaba siendo explotado activamente, según Microsoft. Los otros afectan a .NET Framework y a la biblioteca MessagePack-CSharp; no se han comunicado ataques activos relacionados con ellos. Microsoft recomienda instalar las actualizaciones cuanto antes y ha incorporado herramientas para ayudar a las empresas a gestionar su impacto.
Respuestas automáticas a partir de las noticias de El Autómata, sus fuentes y la radio. Pueden contener errores: comprueba los enlaces.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: gpt-6-luna.