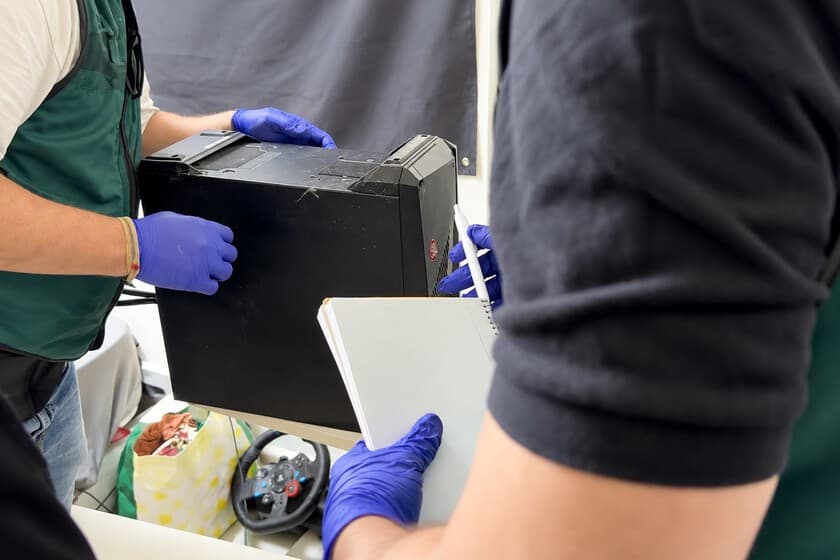
La Unidad Central Operativa (UCO) de la Guardia Civil detuvo a un adolescente rumano de 16 años, residente en la provincia de Alicante, en el marco de la operación internacional contra KillSec desplegada el 30 de septiembre. Los investigadores le consideran presunto administrador del grupo de ransomware y le atribuyen también tareas de desarrollo, negociación y afiliación. Una mujer quedó investigada por su presunta relación con los hechos. En los registros de una vivienda y de la oficina de un hotel de la provincia, los agentes intervinieron ordenadores, teléfonos móviles y carteras de criptoactivos.
La Operación Rotoma comenzó en 2025, tras una petición de colaboración de la oficina del FBI en San Juan de Puerto Rico para localizar a personas vinculadas a KillSec que pudieran residir en España. En paralelo, los Mossos d’Esquadra investigaban un ataque contra Infraestructures.cat, entidad pública catalana, a principios de ese año. Los autores accedieron a sus sistemas, sustrajeron información e intentaron extorsionarla; los daños se estimaron en cerca de un millón de euros. La entidad asegura que no pagó. Los investigadores relacionaron al adolescente con ese ataque y, según la información publicada por Genbeta, lo identificaron al analizar una imagen de perfil.
Los investigadores atribuyen a KillSec más de 1.000 ataques en distintos países, de los que alrededor de 500 habrían tenido éxito, contra más de 280 víctimas. Algunas habrían pagado rescates de unos 500.000 euros en criptomonedas. El grupo ofrecía su ransomware a otros ciberdelincuentes mediante un programa de afiliados: según la empresa de ciberseguridad Group-IB, la versión para Windows costaba 250 dólares y exigía entregar al grupo el 12% de cada rescate. En enero de 2025, esa comisión había subido al 20%.
La intervención formó parte de KillSwitch, una operación coordinada por Europol y Eurojust con autoridades de nueve países. El 30 de septiembre se realizaron ocho registros y se practicaron tres detenciones en España, Grecia, Reino Unido y Rumanía. Las autoridades tomaron el control de la web de filtraciones de KillSec, cinco servidores centrales y varios dominios, y obtuvieron al menos 110 terabytes de información robada. Los otros dos detenidos son hombres de veintitantos años, uno en Reino Unido y otro en Rumanía. Puerto Rico ha solicitado la extradición del arrestado en territorio británico. El desarrollador del grupo, que acaba de cumplir 18 años, ha sido identificado, pero no detenido.
KillSec también vendía directamente los datos sustraídos, con precios de entre 5.000 y 500.000 dólares. Group-IB contabilizó 274 organizaciones expuestas en la web de filtraciones, sobre todo de Estados Unidos e India; los sectores financiero y sanitario fueron los más afectados. Para acceder a los sistemas, los atacantes aprovechaban vulnerabilidades de programas y credenciales mal protegidas, en particular en servicios de almacenamiento en la nube. Después copiaban la información y amenazaban con publicarla si la víctima no pagaba.
La Guardia Civil continúa analizando los dispositivos y los datos incautados, además de rastrear las criptomonedas del grupo, y no descarta nuevas actuaciones. El Instituto Nacional de Ciberseguridad recomienda no pagar un rescate y ofrece asistencia a través del teléfono 017. Para comprobar si existe una herramienta de descifrado gratuita, Europol y la policía neerlandesa mantienen el portal No More Ransom, que incluye el servicio Crypto Sheriff.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: gpt-6-luna.