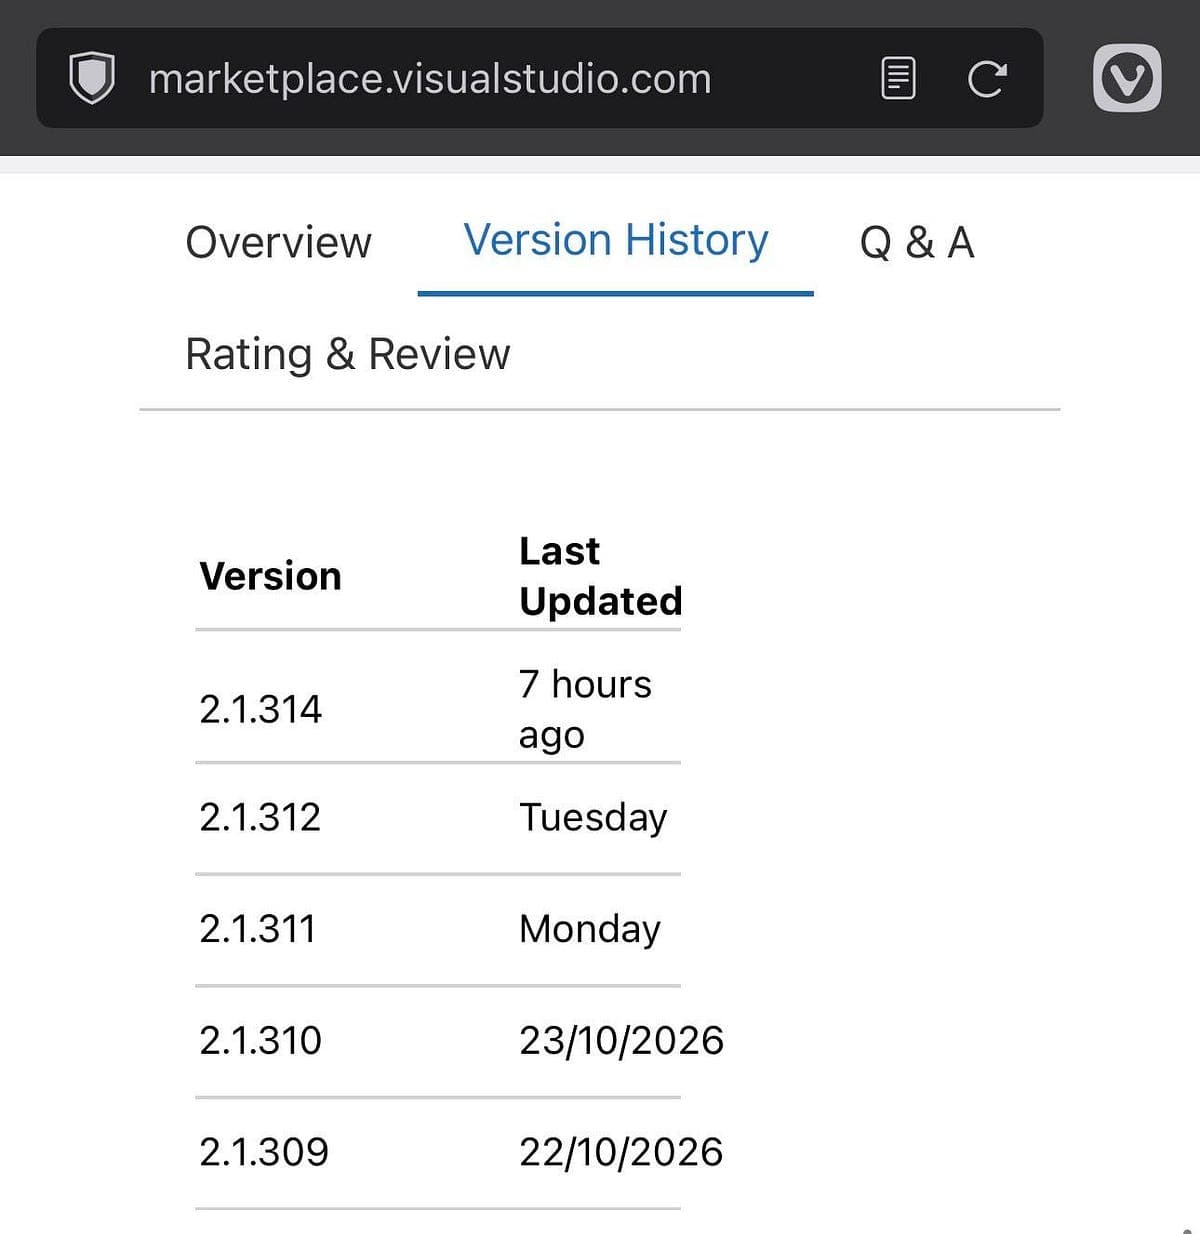
Según el investigador Kevin Beaumont, autor del artículo, la versión 2.1.313 de la extensión se distribuyó como una actualización automática en Cursor y permitía acceso remoto, manual y automatizado, a portátiles y equipos de escritorio de desarrolladores. Beaumont habla de un ataque a la cadena de suministro y critica que se retirara la versión maliciosa sin avisar a los clientes. Phorion fue la primera en detectar actividad sospechosa en los equipos.
Cursor reconoce que una versión modificada de la extensión de Anthropic estuvo disponible en su marketplace. El código recopilaba nombre de host, usuario, sistema operativo, arquitectura, ruta del directorio personal, nombres de variables de entorno, directorios de trabajo, correo de Git configurado e IP pública. Después intentaba añadir una clave SSH del atacante a authorized_keys, activar el servicio SSH local y abrir un túnel SSH inverso. Según Cursor, salvo circunstancias muy inusuales, como haber iniciado Cursor con privilegios de administrador, este paso fallaba por errores en el código malicioso.
El malware intentaba además hacer persistente el túnel mediante un LaunchAgent en macOS o una tarea programada en Windows (con intento de ejecutarse como SYSTEM y un script de inicio como alternativa), con reintentos cada 60 segundos aproximadamente. Informaba del estado a un endpoint /beacon en el puerto 8099 mediante HTTP POST.
Anthropic afirma que un actor malicioso usó su acceso al marketplace de Cursor para publicar la extensión manipulada y que ella no participó en su construcción, publicación ni alojamiento. Beaumont señala que la versión se subió desde la cuenta verificada de Anthropic y que la frase de Cursor de que la extensión «no fue desarrollada por Anthropic» juega con los matices. La versión 2.1.314 parece eliminar la puerta trasera de la extensión, pero no la de los sistemas ya infectados ni el reconocimiento previo. El artículo incluye hashes de los VSIX e IoCs de red, entre ellos la IP 134.209.82.225, y consultas KQL para Microsoft Defender for Endpoint.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: claude-sonnet-5.5.