Todos los periódicos y la radio, en unoEscrito por IA a partir de Hacker News · Cómo se hace
HN Daily
Seguridad · apiiro.com
El «No volver a preguntar» de Claude Code expone contraseñas en 1.122 archivos públicos de GitHub
Apiiro ha encontrado 2.539 secretos reales en 1.994 repositorios públicos de GitHub, muchos guardados por Claude Code en .claude/settings.local.json al elegir «Yes, and don't ask again». El archivo debería quedarse en local, pero acaba subido al repositorio. Afecta a 63 organizaciones.
Foto: vía apiiro.com
1 medio · MadridPublicada 7 nov, 22:05Actualizada 8 nov, 06:25· Ya no está en portadaEscrita por IA · cómo funciona
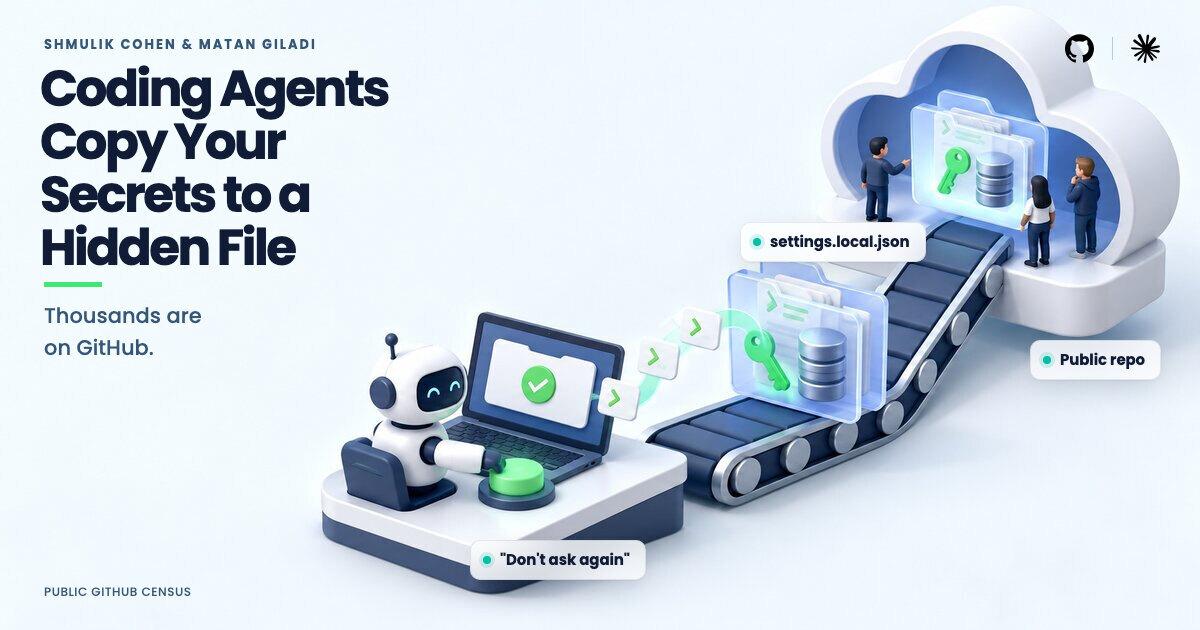
Según el estudio de Apiiro, cuando se le pide a Claude Code que compruebe una base de datos o llame a una API, el comando que propone lleva el secreto sacado de un archivo de configuración. Si el usuario elige «Yes, and don't ask again», Claude Code guarda ese comando exacto, secreto incluido, como regla de permiso en .claude/settings.local.json, dentro de la carpeta del proyecto. Nada en el repositorio marca ese archivo como privado, así que se sube junto al resto del código. Apiiro dice que es comportamiento de la herramienta y no del modelo, y que lo reprodujo con los modelos más recientes de Anthropic.
Claude Code añade el archivo a la lista global de gitignore del desarrollador, pero nunca al .gitignore del repositorio. Eso no cubre una carpeta que se convierte en repo más tarde, un clon en otra máquina ni un archivo ya subido. En 539 de los 1.105 repositorios con un secreto real que Apiiro pudo rastrear, un commit coautorizado por Claude modificó el archivo.
De las 104.185 copias públicas del archivo en GitHub, 1.122 (1,1 %) contienen un secreto real: 1.379 secretos distintos, entre ellos 379 contraseñas de bases de datos, 122 claves service-role de Supabase, 43 credenciales SSH, 23 claves de AWS y 6 claves privadas. Sumando el historial de git, el archivo compartido settings.json, transcripciones de agentes y otros archivos, el total llega a 2.539 secretos en 1.994 repositorios. Entre los afectados hay la clave de nube de un proveedor de bases de datos, una contraseña de Azure Postgres en producción, un token de producción de Square y la contraseña de propietario de una base de datos de historiales médicos. Una organización confirmó que su clave estaba activa.
Borrar el archivo no basta: versiones anteriores contienen 734 secretos reales en 509 repositorios que no aparecen en ninguna copia actual, y 211 forks de 74 repos arrastran los mismos secretos. Además, 215 de los 1.122 archivos no los detectan ni gitleaks ni TruffleHog, porque son contraseñas escritas dentro de comandos (PGPASSWORD=, sshpass -p, mysql -p) y no claves con formato reconocible. Apiiro recomienda buscar el archivo en la organización y en el historial, revisar la lista de permisos en cada máquina y, si se encuentra algo, rotar primero y limpiar después.
«Claude Code's "Don't Ask Again" exposes passwords in 1,122 public GitHub files» · puesto 6 · 316 puntos · enviado por shmulc
Lo que dicen los comentarios
Buena parte de la discusión cuestiona el titular: varios comentaristas señalan que pulsar «No volver a preguntar» no expone nada por sí solo, sino que hay que subir un archivo que la documentación dice que es local. Boris, del equipo de Claude Code, afirma que el archivo se añade automáticamente al gitignore cuando lo crea Claude, que Anthropic estudia qué hacer y que conviene usar el modo auto y activar el escaneo de secretos; los autores del informe replican que ese gitignore es solo global. Algunos discuten si el modo auto es realmente más seguro. Otros comparten sus propias medidas: máquinas virtuales efímeras con un proxy de API, gestores de contraseñas con CLI o repos privados de desarrollo con releases en uno público. También hay críticas a que el artículo se repite y parece escrito con IA.
Boris, del equipo de Claude Code: históricamente no se hace limpieza de secretos, pero estudian cómo evitarlo. El archivo es local y se añade solo al gitignore, así que esos casos son archivos creados y subidos a mano. Recomienda el modo auto y activar el escaneo de secretos.
Aurornis considera confuso el titular: se escanearon repos con la carpeta .claude/ subida y comandos con claves. Pulsar «No volver a preguntar» no expone nada por sí solo; hay que subir la configuración local y publicar el repositorio.
Uno de los autores matiza: el archivo se crea dentro del proyecto y Claude Code solo lo añade al gitignore global, no al del repo. Un clon nuevo o una segunda máquina lo suben como cualquier otro archivo.
markasoftware sostiene que el modo auto no puede considerarse más seguro que nada, porque no intenta garantizar seguridad alguna y su modelo de amenazas ni siquiera está definido; solo se compara con «acceso total».
tsergiu usa una VM efímera en red aislada por tarea, con --dangerously-skip-permissions, y un proxy de API que limita lo que el agente puede hacer: las escrituras exigen confirmación en el móvil. Acaba de publicar ese proxy.
skeledrew recuerda que la documentación de Claude dice que settings.local.json no debe subirse: es el descuido habitual con secretos en repositorios, no algo propio de Claude ni de la IA.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: claude-sonnet-5.5.