Todos los periódicos y la radio, en unoEscrito por IA a partir de Hacker News · Cómo se hace
Hacker News
Seguridad · pwn.watch
Lo que está cayendo ahora mismo
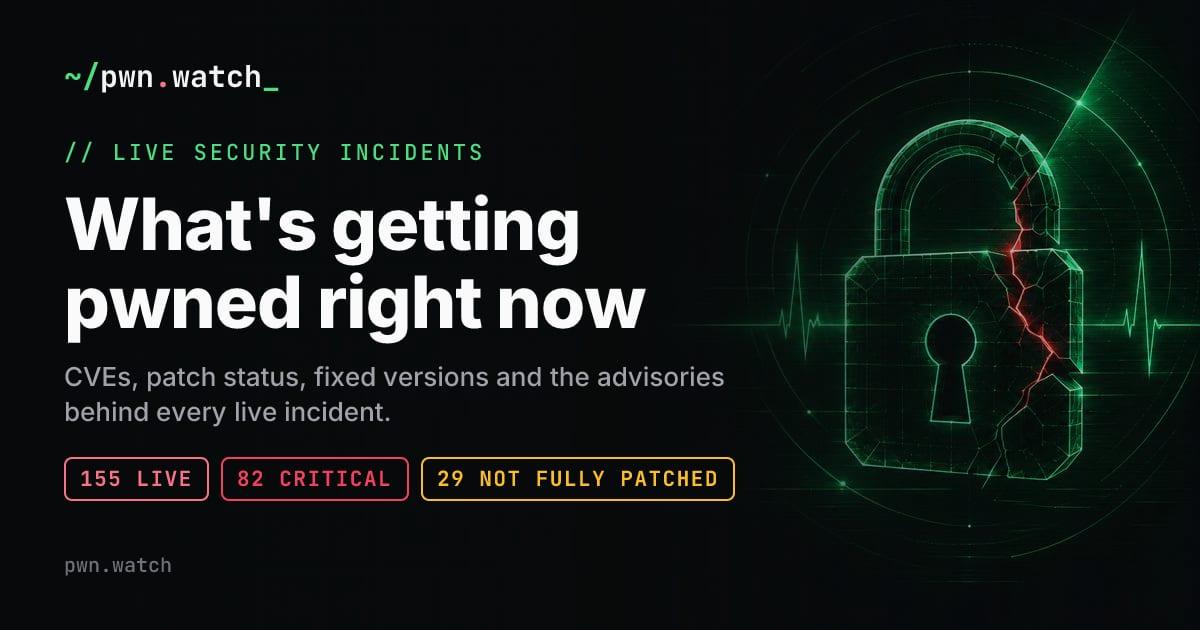
pwn.watch es un panel que recoge los incidentes de seguridad en curso, con su gravedad y si ya hay parche. Estos días figuran 40 incidentes, 19 de ellos críticos, entre ellos fallos en GitLab, Keycloak, el kernel de Linux, LiteLLM, Node.js y BIND 9.
Foto: vía pwn.watch
1 medio · MadridPublicada 22 oct, 16:45Actualizada 23 oct, 00:40· Ya no está en portadaEscrita por IA · cómo funciona
La página ordena los incidentes por fecha y los pondera por gravedad (crítico 4, alto 3, medio 2, bajo 1) e indica si están parcheados, parcialmente parcheados o sin parche. En el momento de la captura marca 40 incidentes en vivo, 19 críticos y 19 no totalmente parcheados, y cero días sin incidentes; su mayor racha tranquila fue de 11 días, del 2 al 12 de enero.
Entre los más recientes está un fallo de GitLab con CVSS 10 (CVE-2026-110264): un desbordamiento de enteros en el compilador de expresiones regulares Onigmo permite ejecución remota de código sin autenticar en instancias autogestionadas. Afecta a todas las versiones desde la 7.0, y quien solo aplicó el parche del 12 de octubre sigue siendo vulnerable. También figura un fallo de Keycloak (CVE-2026-18963, CVSS 9.1) que permite tomar cualquier cuenta sin autenticación; los arreglos salieron en agosto, pero el 21 de octubre se publicó una prueba de concepto completa en Exploit-DB.
En el kernel de Linux, Trend Micro ZDI envió informes de vulnerabilidades sin parchear a security@kernel.org con copia a las listas públicas, de modo que los detalles técnicos son públicos antes de que haya arreglo. Los más graves son dos ejecuciones remotas de código en ksmbd (CVSS 9.0); solo afectan a máquinas que ejecuten ese servidor SMB y no se ha reportado explotación. Otro incidente es la versión maliciosa litellm==1.107.0 en PyPI y Docker, que robaba credenciales en la nube y de desarrolladores, y que estuvo publicada unas dos horas.
La lista incluye además parches de Node.js por un fallo en el decodificador Brotli, un fallo en BIND 9 con posible ejecución remota de código (CVE-2026-94300), el acceso no autorizado a variables de entorno de clientes de Railway y el apagado de hasta 26.739 servidores de GMO Onamae Desktop Cloud tras instalarse programas maliciosos. Según Axios, citado en la página, grandes bancos de EE. UU. detectan agentes de IA de terceros operando dentro de cuentas de clientes con sus propias credenciales; no se han reportado fraudes.
«What’s getting pwned right now» · puesto 30 · 353 puntos · enviado por mrkd
Lo que dicen los comentarios
Buena parte de los comentarios se centra en el diseño de la página, que varios consideran generado por IA, saturado de información, redundante y con poco contraste. En lo de fondo, algunos ven una oleada de fallos impulsada por los LLM y otros recuerdan que los incidentes llevan años aumentando. También se cuestiona el criterio de la web: un comentarista señala un fallo de Signal parcheado hace más de un mes que figura como «en curso». Otro usuario sostiene que los modelos escriben código menos seguro que una persona y habla de la incertidumbre sobre quién tendrá acceso a modelos sin restricciones.
Quería saber si los incidentes habían aumentado antes de 2026 y parece que no. El Identity Theft Resource Center registra unas 1.100 filtraciones en EE. UU. en 2016 y 3.322 en 2025, con salto en 2023.
No entiendo la categorización. Este fallo de Signal figura como «en vivo» y «en curso» pese a estar parcheado hace más de un mes. Si sin exploits conocidos sigue «en curso» tras el parche, ¿cuándo termina?
Tras las primeras ocho horas con Mythos me preguntaron qué opinaba: esta generación de LLM va a provocar la mayor oleada de incidentes de seguridad que el mundo haya visto. Y aún está empezando.
El código escrito por IA suele ser menos riguroso en seguridad que el humano, salvo en cosas como el comportamiento indefinido en C. Un modelo más caro podría auditarlo, pero los últimos tres años fueron descuidados y se va a poner feo.
Odio el diseño chapucero de esta web: los círculos, el número de personas «aquí», el texto minúsculo, tanto texto innecesario y todo presentado con el mismo volumen.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: claude-sonnet-5.5.