Todos los periódicos y la radio, en unoEscrito por IA a partir de Hacker News · Cómo se hace
Hacker News
Seguridad · layer3intel.com
Detectan proxies residenciales en la red de la Casa Blanca
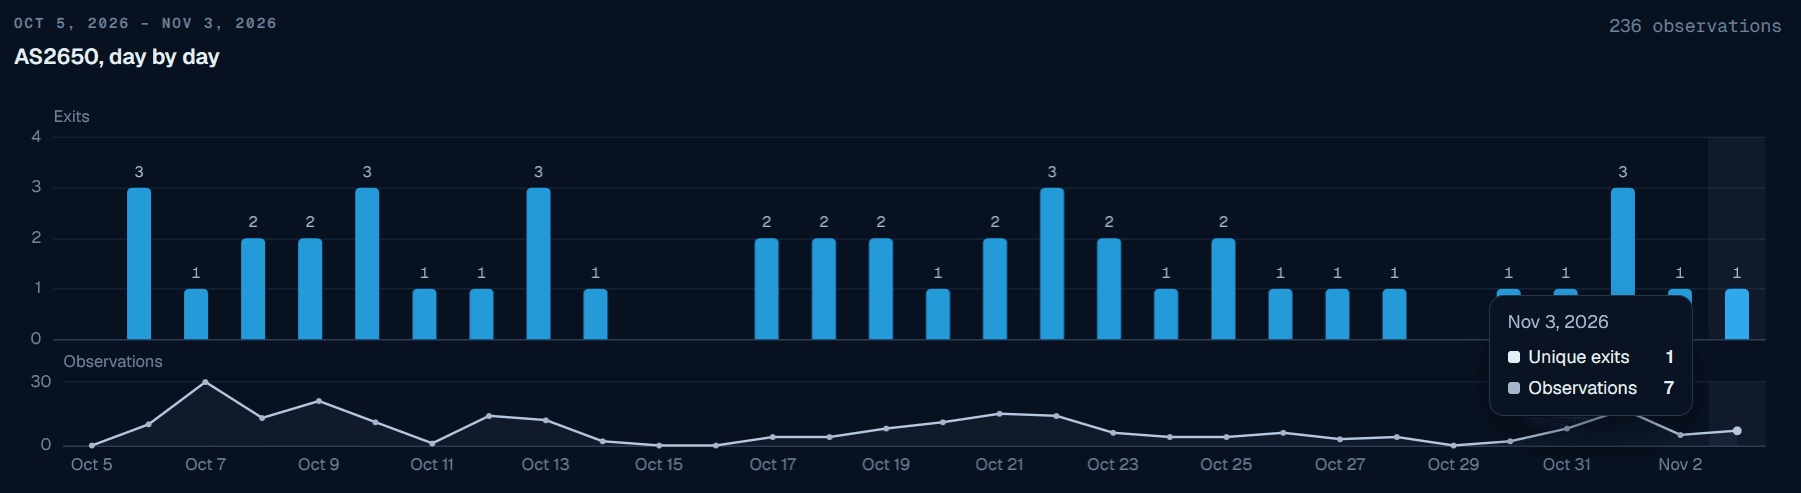
Layer3 Intel afirma haber observado tráfico de salida de servicios de proxies residenciales a través de AS2650, el sistema autónomo de la Oficina Ejecutiva del Presidente. Los datos abarcan del 5 de octubre al 3 de noviembre de 2026 y apuntan a un dispositivo infectado con un SDK de proxy.
Foto: vía layer3intel.com
1 medio · MadridPublicada 4 nov, 22:20Actualizada 5 nov, 15:30· Ya no está en portadaEscrita por IA · cómo funciona
Layer3 Intel lanzó esta semana su Residential Proxy Observatory, una herramienta para ver la actividad global de proxies residenciales y tráfico anonimizado. Al revisarla, su equipo vio salidas de proxies residenciales en AS2650, registrado a la Executive Office of the President, la agencia federal que aloja la red de la Casa Blanca. Estos servicios venden acceso a dispositivos corrientes para que el tráfico de sus clientes parezca salir de la red de ese dispositivo.
Del 5 de octubre al 3 de noviembre, su sistema de enumeración salió por esa red 236 veces, desde 6 direcciones y en 26 de los 30 días. En total, 28 servicios de proxies residenciales distintos pudieron salir por ella. Spur y Synthient identifican de forma independiente esas direcciones como salidas de proxies residenciales. Según la empresa, no buscaron esa red: la encontraron por casualidad al pedir acceso rotatorio global a esos servicios, que cualquiera puede contratar por unos pocos dólares.
Cerca de la mitad de la actividad ocurre entre las 17:00 y la medianoche, hora del Este, y casi ninguna de madrugada. Layer3 Intel interpreta que es más propio de una persona que de una wifi pública de invitados: alguien habitual de la red cuyo dispositivo tendría un SDK de proxy. Subrayan que sus datos muestran las salidas, no el dispositivo ni la persona. Recuerdan que SDKs de proxy mal protegidos han permitido acceso a redes internas y movimiento lateral, como en la botnet Kimwolf, documentada por Synthient, que llegó al menos a 2 millones de dispositivos.
El observatorio también registra proxies en lugares remotos: más de 32.000 observaciones y 413 direcciones en Santa Elena, Ascensión y Tristán de Acuña, tres observaciones en la Antártida (una dirección de Cloudflare WARP que apunta a la base McMurdo), y actividad en Pitcairn, Norfolk, Svalbard, las Malvinas, Chagos, Tokelau y Georgia del Sur. La empresa dice tener copia de los registros y estar dispuesta a compartirlos con las agencias pertinentes.
«Residential proxies detected on White House network» · puesto 24 · 1213 puntos · enviado por Rasbora
Lo que dicen los comentarios
Buena parte de la conversación cuestiona qué prueba realmente el informe. Varios comentaristas señalan que solo se sabe quién es el dueño del espacio de IP, no dónde está físicamente el dispositivo, y sospechan de un post publicitario de un servicio de una semana de vida; otros replican que da igual dónde esté el nodo si alguien externo puede enviar y recibir tráfico dentro de una red de confianza. También se discute quién podría ser la persona (turnos de noche, personal de limpieza o seguridad) y se bromea con las cajas de TV pirata tipo SuperBox. Otro hilo discute el término: hay quien dice que los «proxies residenciales» son en la práctica botnets, con dueños que no lo saben, y quien critica el tono contrario al anonimato del artículo. Un usuario con T-Mobile 5G, cuya IP figura como proxy residencial, recibe como explicación el CGNAT y las IP compartidas.
Estos dispositivos se monetizan ahora de forma relativamente inocua, pero sería ingenuo suponer que no hay capacidad de mando y control para asignar tareas menos benignas, o que no pueda comprometerse para ello.
En un servidor que recibía menos de 1.000 peticiones HTTP al día he sufrido scraping masivo desde estas botnets, por encima de 100 peticiones por segundo. ¿Cómo puede ser inocuo hacer DDoS a media web?
No saben qué red es, solo quién es dueño del espacio de IP. No hay pruebas que lo vinculen físicamente a la Casa Blanca: podría ser un laboratorio de seguridad o una red de invitados para la prensa.
No hace falta estar físicamente en un edificio concreto para que sea un problema de seguridad. Lo esencial es si un extraño ha saltado el cortafuegos y puede enviar y recibir tráfico desde un nodo con más confianza de la debida.
«Proxy residencial» es el eufemismo del sector. En la mayoría de los casos no se instalan por voluntad propia: el acceso se vende a actores maliciosos para recopilar datos, montar botnets u obtener una IP residencial limpia.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: claude-sonnet-5.5.