Todos los periódicos y la radio, en unoEscrito por IA a partir de Hacker News · Cómo se hace
Hacker News
Seguridad · frontier.replit.com
Replit reconstruye su motor de sandboxes con microVMs
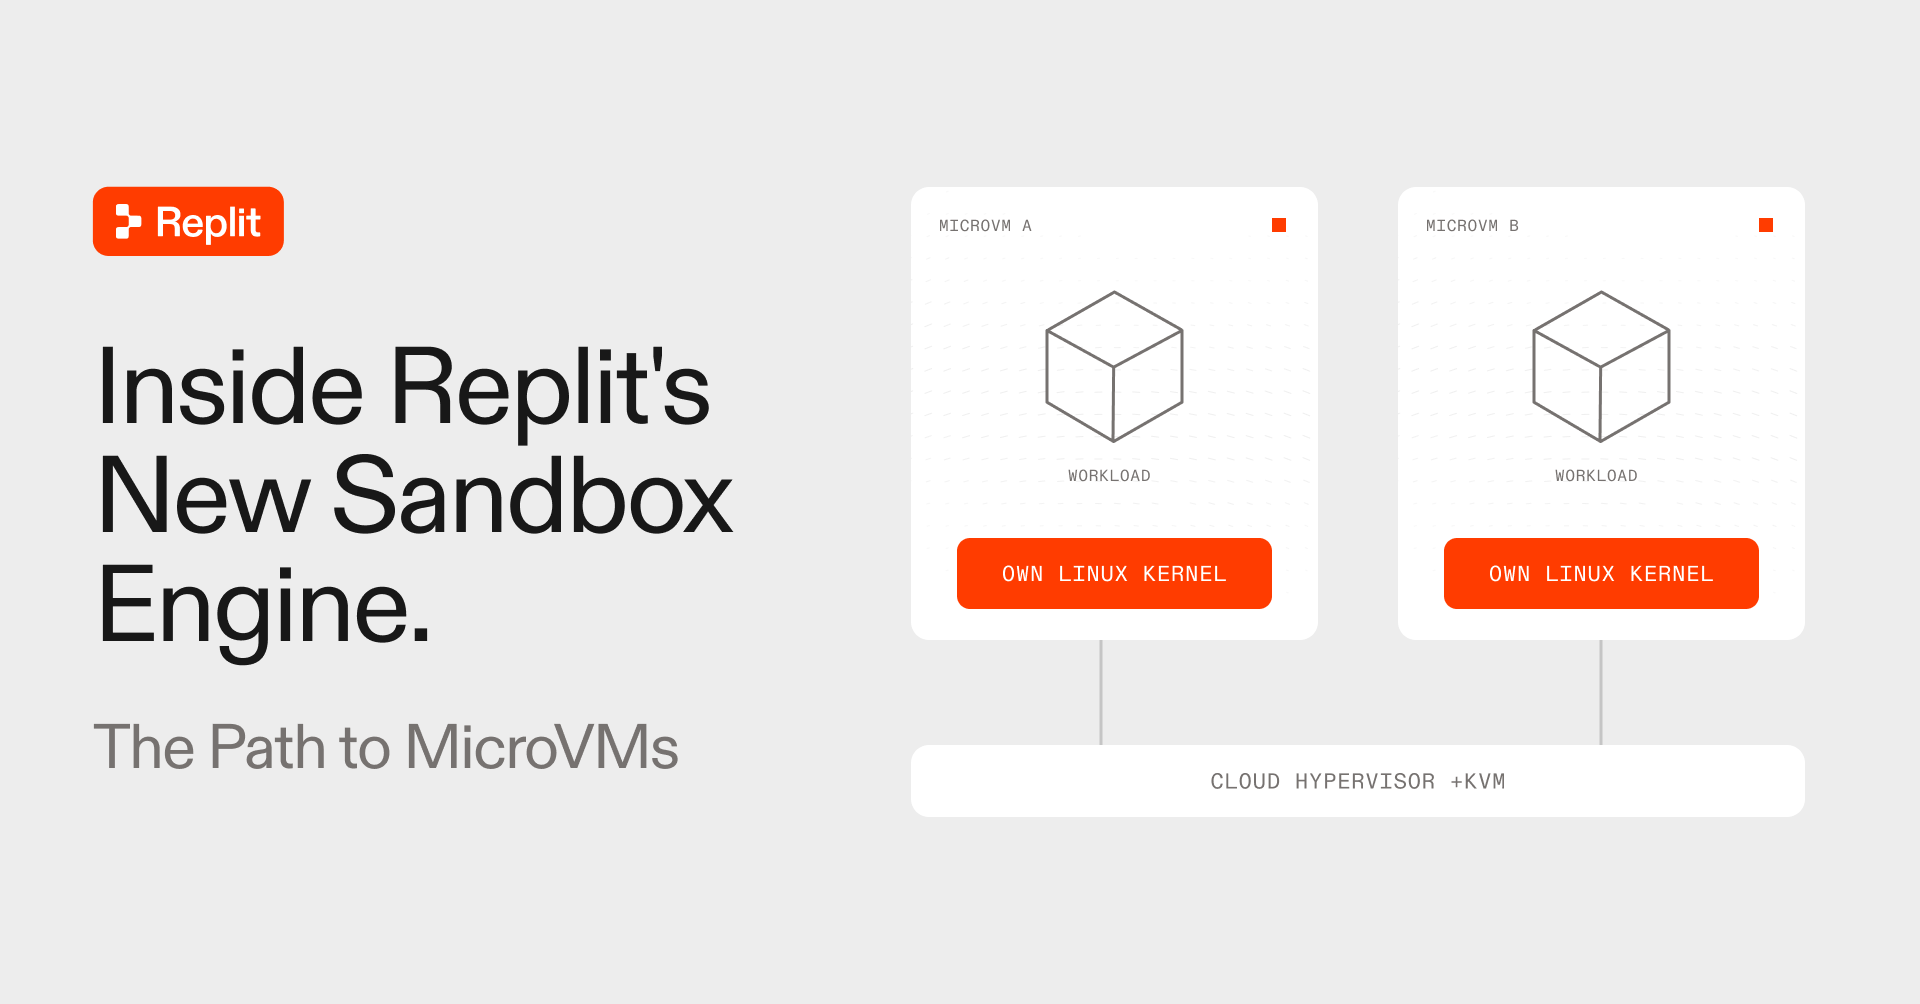
Replit ha reescrito por completo el motor que aísla los entornos donde se ejecuta código, incluido el de sus agentes de IA: ha pasado de contenedores Docker que comparten kernel a microVMs con kernel propio. Cuenta cómo lo hizo sin que nadie lo notara y cómo reduce la superficie de ataque.
Foto: vía frontier.replit.com
1 medio · MadridPublicada 6 nov, 21:40Actualizada 7 nov, 05:35· Ya no está en portadaEscrita por IA · cómo funciona
Replit lleva casi una década ejecutando sandboxes. El motor original era sencillo: código sin estado en Docker, repartido por máquinas virtuales de Google Compute Engine, al que con los años se añadieron espacios de trabajo persistentes, endpoints públicos, paquetes Nix en caché, clústeres regionales y almacenamiento con forks instantáneos de disco. En noviembre de 2025 empezó a reconstruirlo desde cero, en febrero ya lo usaba internamente y después dedicó meses a endurecerlo y desplegarlo. Según la empresa, migró cientos de millones de proyectos sin pérdida de datos.
Cada sandbox es ahora una microVM, una máquina virtual ligera con su propio kernel Linux y un conjunto mínimo de dispositivos virtuales, separada del host y de otros clientes mediante KVM. Dentro siguen los contenedores (runc), que separan procesos. Como monitor de máquinas virtuales eligió Cloud Hypervisor, que comparte componentes rust-vmm con Firecracker e incluye virtiofs, hotplug de dispositivos y migración en vivo. El hotplug y los snapshots de memoria permiten conectar los discos de los clientes a VMs ya calientes. Un proceso init mínimo gestiona los contenedores y se comunica con el host por gRPC sobre vsock.
El motivo principal es la seguridad. Replit enumera una larga serie de CVE del kernel de Linux que permiten escalada local de privilegios y sostiene que, con contenedores que comparten kernel, una vulnerabilidad alcanzable puede permitir escapar al host. Con microVMs, comprometer el kernel invitado no compromete por sí solo el del host. Además, un kernel propio permite ofrecer herramientas como Docker, que requieren privilegios que no podían exponerse con seguridad en el runtime anterior.
El kernel invitado parte de tinyconfig, sin Bluetooth, wifi, USB ni gráficos, con los drivers necesarios integrados y la carga de módulos desactivada. Replit afirma haber auditado 6.211 CVE del Linux CNA publicados entre el 1 de junio y el 4 de noviembre de 2026: evitó 5.969 (96,1 %), 4.375 de ellos con correcciones incorporadas antes de su divulgación y 676 por exclusión de configuración. El VMM corre sin capacidades de Linux, y eBPF y LSM vigilan la ejecución, los archivos y la red dentro de cada sandbox. La segunda parte tratará de la orquestación de decenas de miles de microVMs en Kubernetes.
«Replit rebuilt its sandbox engine with microVMs» · puesto 26 · 76 puntos · enviado por gaplong
Lo que dicen los comentarios
La conversación gira menos en torno a la ingeniería del artículo que a Replit y al aislamiento en general. Un hilo se pregunta por qué casi nadie del entorno técnico usa Replit, y otro comentario responde que sus usuarios suelen ser emprendedores sin perfil de ingeniería. Sobre la técnica, tptacek (que sabe del tema) matiza que lo esencial es no compartir kernel entre inquilinos no confiables, más que la oposición entre aislamiento «de hardware» y «de software»; ve comparables gVisor y Firecracker o Cloud Hypervisor. También hay quien enlaza una crítica a la empresa, quien bromea con posibles amenazas legales y quien resta mérito al enfoque.
Es una lectura exagerada. Como la mayoría de neoclouds, usaban Docker o contenedores Linux como aislamiento, que nunca han sido seguros, y ahora han conseguido escalar aislamiento KVM real. Hay que preguntar a los proveedores si se comparte kernel con otros inquilinos; si es así, descartarlos.
Los profesionales de seguridad ven comparables gVisor y Firecracker/Cloud Hypervisor. Plantear «hardware» frente a «software» es erróneo: la diferencia está entre kernel compartido multiinquilino y kernel invitado. El veredicto ya está dado: no se comparten kernels entre inquilinos.
Veo a mucha gente usándolo, pero no suelen venir del mundo de la ingeniería de software: son emprendedores que habrían ido a una agencia o no podían pagarla. Estas plataformas son más baratas y rápidas.
Hoy confiamos mucho en el aislamiento por hardware. Si los agentes empiezan a romperlo de forma notable, quizá veamos una transición hacia aislamiento por software parcheable, como pasó con el RAID por software.
Mi lectura es que reinventaron el árbol de supervisión de OTP, el aislamiento de procesos y el paso de mensajes entre actores, pero llevando el aislamiento hasta KVM porque sus «actores» intentan escapar del hipervisor.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: claude-sonnet-5.5.