Todos los periódicos y la radio, en unoEscrito por IA a partir de Hacker News · Cómo se hace
Hacker News
Show HN · Launch HN
Launch HN: Alter (YC S25) – Control de acceso para agentes multiusuario
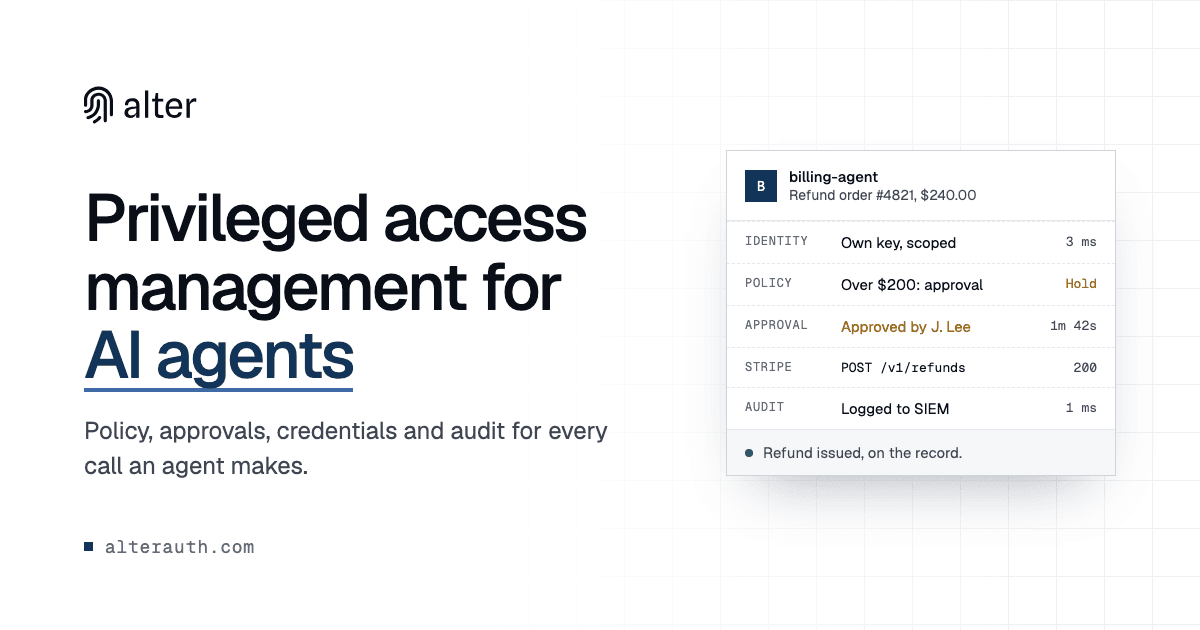
Alter es un proxy que gestiona las credenciales de cada petición de un agente a APIs externas, aplica políticas por usuario y guarda registros de auditoría, para evitar que el agente use una clave compartida con todos los permisos.
Foto: vía alterauth.com
1 medio · MadridPublicada 21 oct, 19:35Actualizada 21 oct, 19:47· Ya no está en portadaEscrita por IA · cómo funciona
Srikar y Kevan, fundadores de Alter (YC S25), parten de un problema habitual en los agentes internos que se usan, por ejemplo, desde Slack: cada persona inicia sesión con su cuenta, pero el agente se conecta al CRM o al sistema de facturación con una única clave de API compartida. Así, el agente puede hacer todo lo que permita esa clave, y la autenticación del usuario en Slack no limita nada de lo que ocurre en el sistema externo.
Alter se coloca como proxy y gestiona las credenciales de cada petición que hace un agente. Tiene en cuenta la identidad del usuario final en nombre del cual actúa, aplica políticas detalladas en tiempo de ejecución y registra logs de auditoría pensados para cumplimiento normativo. Según su web, una sola llamada del SDK se encarga del almacenamiento, la renovación de tokens, la política y la auditoría para 140 proveedores, con integraciones con LangChain, MCP y AWS. La web también habla de política «default-deny» hasta el nivel de parámetro, aprobación humana para llamadas de riesgo, revocación inmediata de agentes, claves o permisos, y autorización que falla cerrada si no se puede evaluar una política.
Los fundadores cuentan que Srikar vio en Goldman Sachs lo caro que era para un desarrollador escribir su propia autenticación para agentes multi-tenant, y que Kevan, que ya fundó antes otra empresa, tiene experiencia vendiendo tecnología a sectores regulados. Entre los usos que citan están un «open claw» multiusuario para su propio equipo (con un plugin en GitHub), agentes internos de SRE y de back office en startups, con Quickbooks y Rippling, y un contratista de defensa que construye agentes aislados de la red (air gapped) para los marines de EE. UU. Está en camino un gateway de LLM con guardrails.
El modelo de negocio es de precio por uso: hay un plan gratuito hasta 10.000 peticiones y planes de pago a partir de ahí. En la web figura que el programa SOC 2 está en curso. El post termina preguntando a la comunidad cómo gestiona hoy los permisos en agentes que actúan para varios usuarios.
«Launch HN: Alter (YC S25) – Access control for multi-user agents» · puesto 28 · 61 puntos · enviado por simfinii
Lo que dicen los comentarios
La conversación gira en torno a las fugas de contexto entre usuarios con distintos privilegios. Dos comentaristas señalan que la memoria del agente y los resultados de herramientas pueden filtrar datos de una sesión de alto privilegio a otra de menor privilegio, sobre todo en canales compartidos entre humanos y agentes. Uno de los fundadores responde que Alter permite particionar la memoria por usuario final e identidad del agente, y que cuando humanos y agente son pares conviene darle al agente una identidad propia con sus permisos. Otro usuario plantea qué ocurre cuando el servicio de destino solo ofrece una clave compartida, y la respuesta es que los usuarios pueden aportar sus claves o que el desarrollador debe hacer la correspondencia con el identificador de grant. También hay una crítica a la confianza que inspira la web, que a un comentarista le parece una plantilla generada con IA, y los fundadores responden con su trust center, el SOC 2 en curso y dos pentests.
Un aspecto poco explorado es cómo el contexto de una sesión de mayor privilegio puede filtrarse a otra de menor privilegio: si el CEO usa el agente compartido y este guarda datos sensibles en su memoria, un contratista podría leerlos.
Ya lo tenemos en cuenta: con Alter los desarrolladores pueden particionar la memoria de contexto según el usuario final y la identidad del agente, de modo que esas fugas de contexto se pueden evitar por completo.
En salas compartidas la transcripción se convierte en el límite de privilegios. No se puede acotar un token a un agente, sino a un par (agente, sala), y además hay que decidir qué pasa con los artefactos derivados.
Cuando varios principales comparten canal con el mismo agente, la delegación no se aplica. Recomendamos darle al agente su propia identidad y tratarlo como usuario privilegiado independiente, con permisos según su identidad y no la de los usuarios del canal.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: claude-sonnet-5.5.