Todos los periódicos y la radio, en unoEscrito por IA a partir de Hacker News · Cómo se hace
Hacker News
Internet y sociedad · s2.dev
Siempre es el DNS, entonces ¿por qué ejecutamos el nuestro?
El equipo de S2 cuenta cómo sustituyó Route53 por un servidor DNS autoritativo propio, escrito en Go y protegido con el DNS Firewall de Cloudflare. El motivo: ofrecer basins ilimitados, cada uno con su subdominio, con registros consistentes e instantáneos que los límites de las APIs de DNS gestionadas no permitían.
Foto: vía s2.dev
1 medio · MadridPublicada 16 nov, 13:00Actualizada 16 nov, 16:20· Ya no está en portadaEscrita por IA · cómo funciona
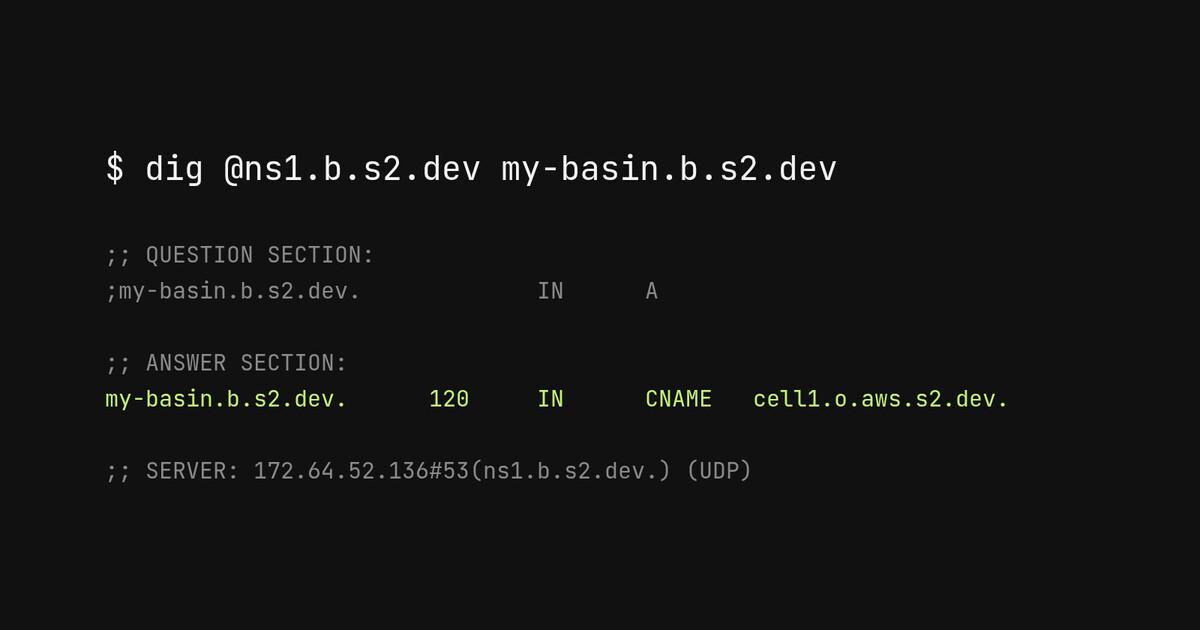
En S2, los basins son contenedores de nivel superior para los streams, y cada basin creado por un cliente se convierte en un subdominio (my-basin.b.s2.dev) con un registro CNAME que lo dirige a la celda correcta de su arquitectura. Para eliminar el límite de 100 basins por cuenta, hacían falta registros DNS ilimitados y con consistencia fuerte: la dirección debía resolverse justo después de crear el basin, sin esperar a que caducara un NXDOMAIN en caché.
Route53 admite muchos registros, pero su API limita las actualizaciones a unos 5 UPSERT por segundo. Lo descubrieron cuando alguien creó decenas de miles de basins en poco tiempo y generó una cola que tardó horas en procesarse, bloqueando las actualizaciones normales. Agrupar los cambios en lotes habría roto la disponibilidad inmediata, y GCP Cloud DNS, Cloudflare y Azure DNS tienen limitaciones parecidas.
La solución es un servidor DNS autoritativo en Go, con la librería miekg/dns, que consulta directamente la base de datos de cuentas en Cloud Spanner para resolver cada petición. Admite registros A, AAAA, NS, CNAME y SOA. Lo probaron con tests unitarios, con Ferret para comprobar el cumplimiento de los RFC y con una prueba de humo con datos reales. El desafío ACME DNS-01 de los certificados wildcard queda fuera, delegado por CNAME a una zona separada de Route53.
Como los ataques NXDOMAIN convertían cada consulta inexistente en una lectura a la base de datos y las defensas en la aplicación no bastaban, buscaron un DNS firewall. Solo encontraron a Cloudflare y Akamai, y eligieron el DNS Firewall de Cloudflare, con los orígenes abiertos únicamente a sus IP. El servidor corre en dos clústeres de GKE en regiones distintas, con balanceadores TCP y UDP, alertas y runbooks propios. Llevan unas semanas estables, con commits centrados en CVE, dependencias y ahorro de costes, y con clientes que ya crean miles de basins.
«It's always DNS, so why are we running our own?» · puesto 17 · 55 puntos · enviado por misker1
Lo que dicen los comentarios
En los comentarios, la pregunta más votada es por qué no usar un wildcard por ubicación en lugar de registros explícitos; el autor responde que hay varias celdas por ubicación y que mover basins entre celdas está en la hoja de ruta, y que no encontró una solución wildcard válida. Otro hilo propone PowerDNS sobre CloudSQL alimentado desde un stream de Spanner, y un usuario cuenta que lleva 15 años con PowerDNS y MariaDB sin problemas; el autor dice que probó las stale reads de Spanner, pero los registros no estaban disponibles al instante. También se discute por qué el DNS está en un proveedor distinto del resto de la infraestructura. Aparecen además anécdotas de DNS propio: filtrado con unbound, DNS alojado para clientes y ISP que manipulan consultas.
El texto dice que un basin se asigna a una celda al crearse y no se mueve. ¿Por qué registros explícitos y no un wildcard por ubicación? Consultar la base de datos en cada petición y necesitar un firewall parece un gran riesgo frente a un CNAME wildcard.
Hay varias celdas por ubicación, para que no sean demasiado grandes y haya menos fallos, y mover basins entre celdas está en la hoja de ruta. Al empezar busqué una solución con wildcard y no encontré ninguna buena.
Usamos PowerDNS con replicación MariaDB en el backend: cero problemas en 15 años y propagación casi instantánea. Las opciones de escalado son buenas, porque los cambios de registros por segundo suelen ser pocos.
Tengo el DNS en otro proveedor. Si hackean y secuestran mi cuenta de AWS, puedo reconstruir la infraestructura desde copias externas y cambiar el DNS. Si el DNS estuviera en AWS o en el registrador, estaría perdido.
Si ya ejecutas un clúster de Kubernetes, ya ejecutas un servidor DNS, así que no debería dar tanto miedo. Aun así, el DNS es casi por diseño un sistema con consistencia eventual, y por eso es interesante la consistencia fuerte que buscan.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: claude-sonnet-5.5.