Todos los periódicos y la radio, en unoEscrito por IA a partir de Hacker News · Cómo se hace
Hacker News
Seguridad · p0pcycle.com
Hackeando las gafas inteligentes Meta Ray-Ban
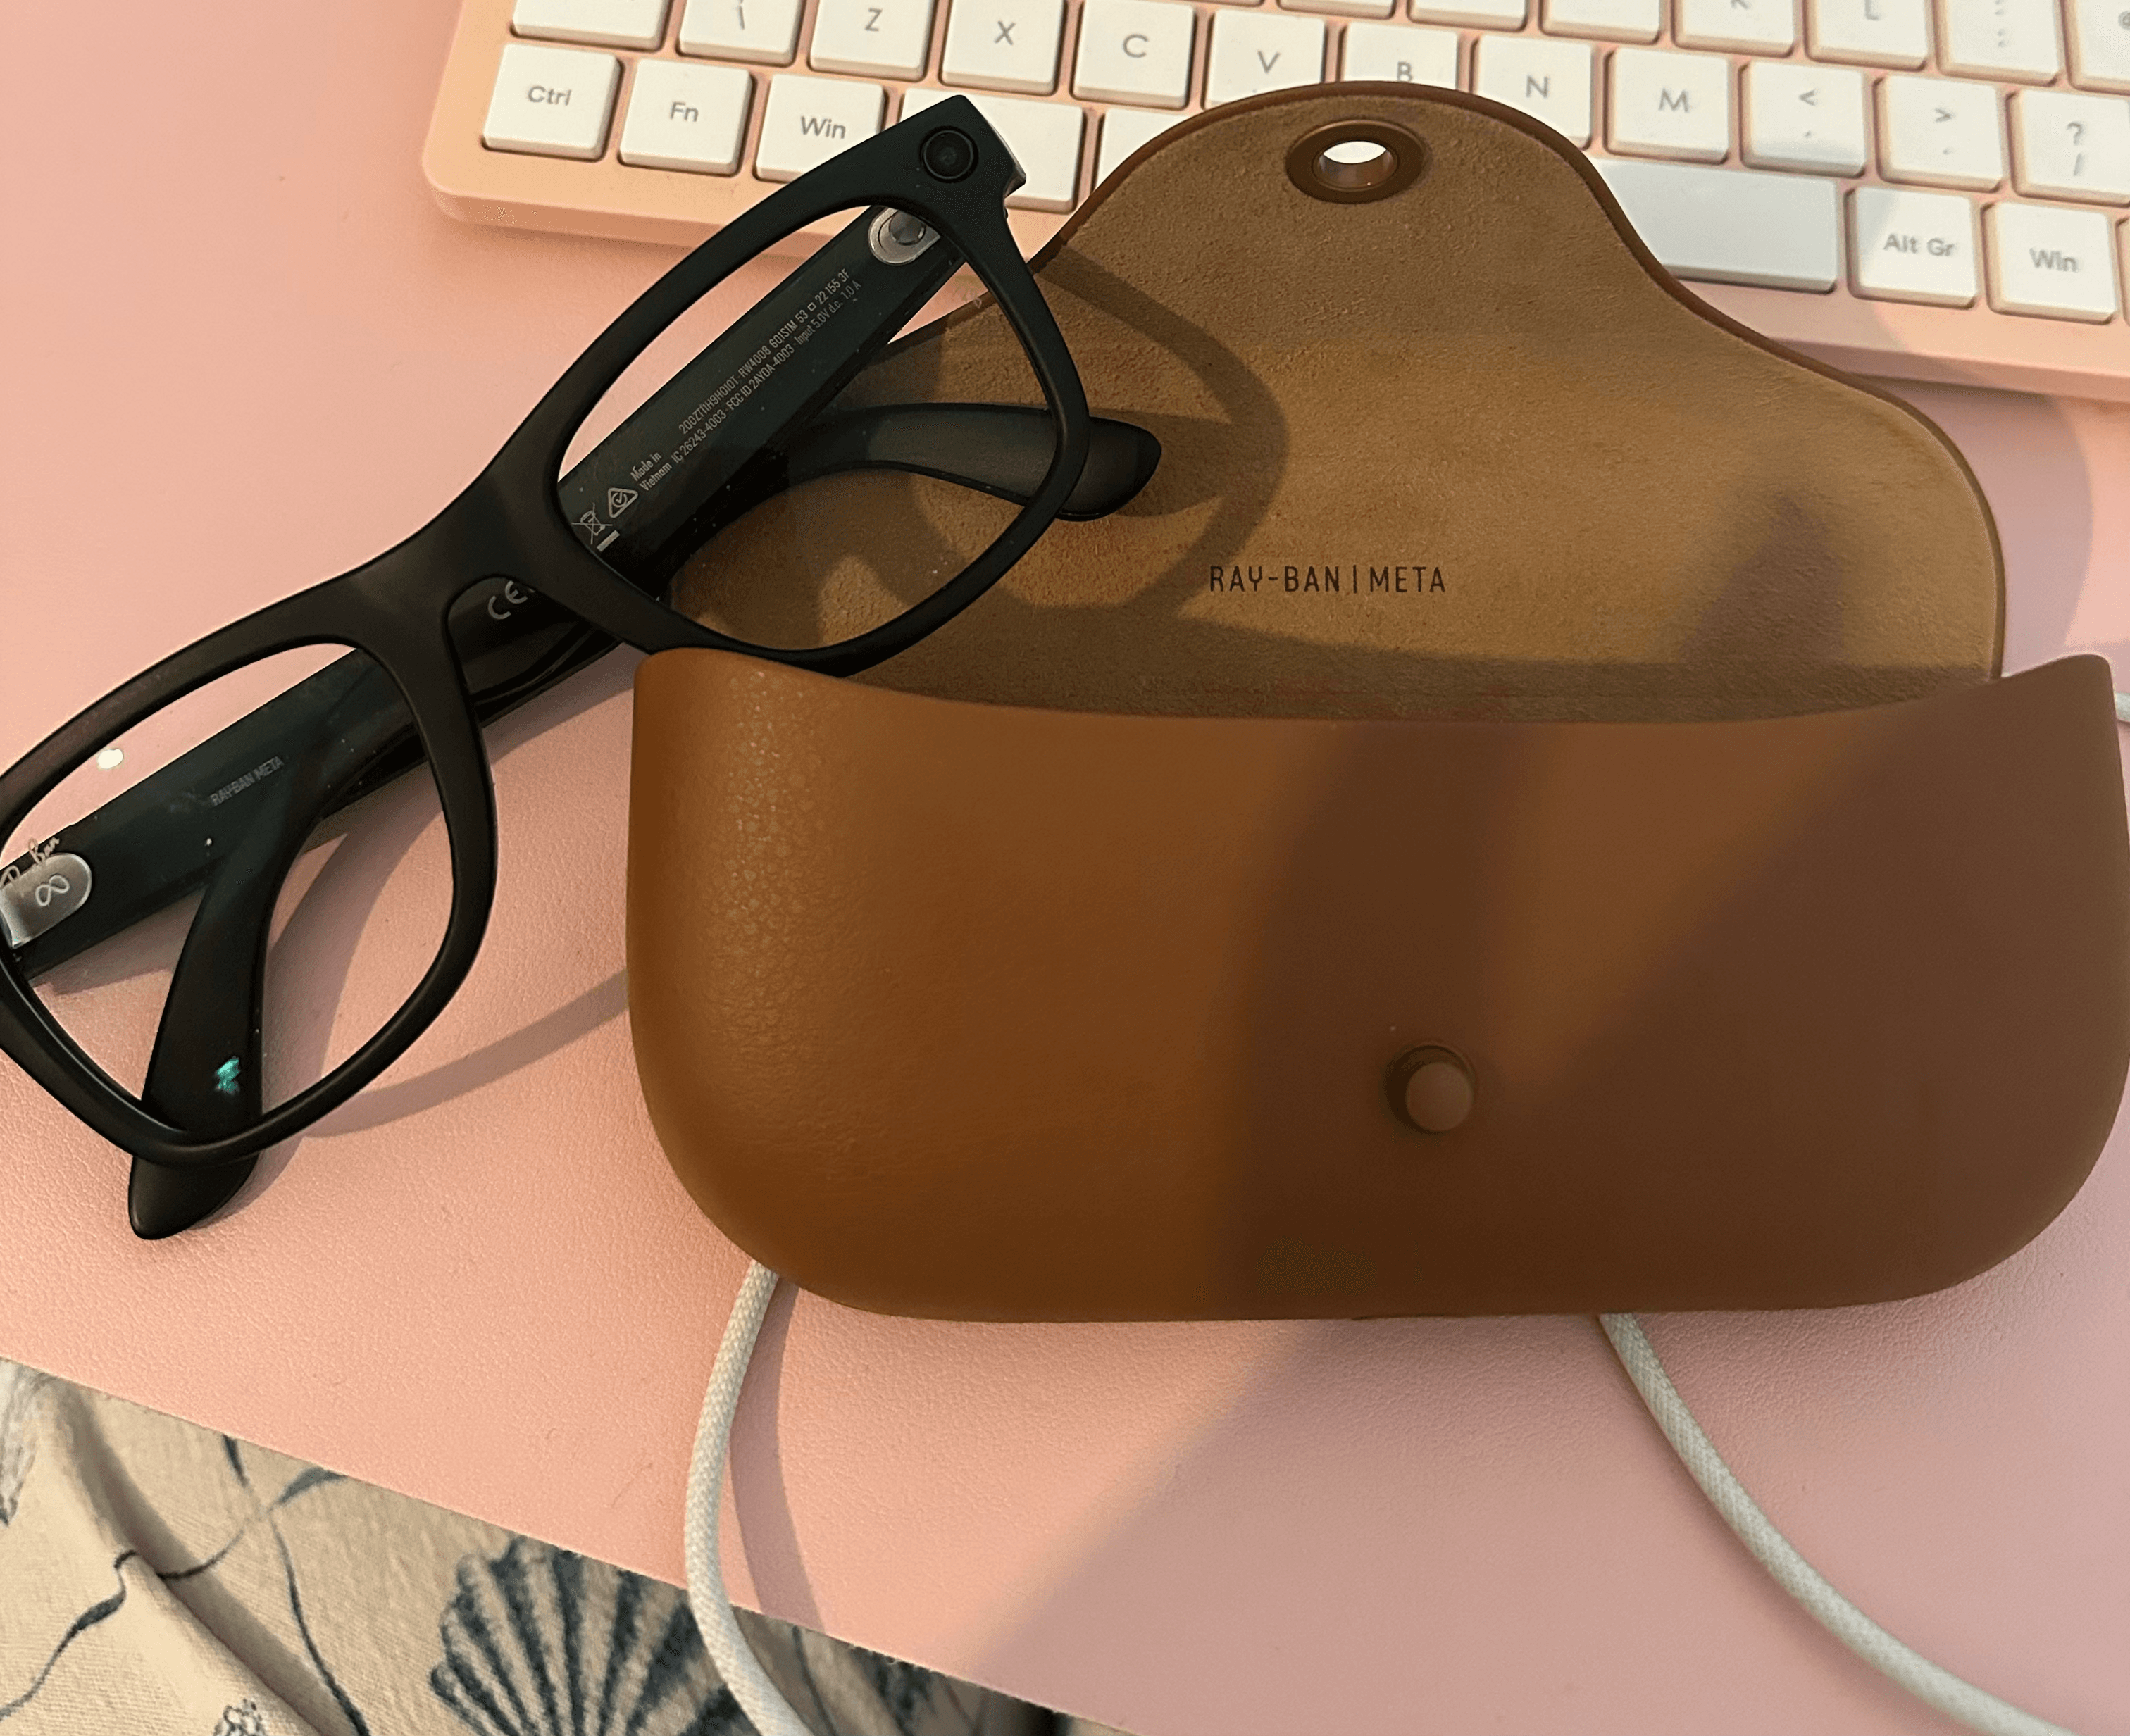
Un investigador consiguió ejecutar código arbitrario en las Meta Ray-Ban sustituyendo la app DAT de desarrollador por otra autofirmada y, tras un parche, alterando un byte de la configuración. Lo reportó a Meta. En los comentarios, muchos discuten si tener un shell en un dispositivo propio debe tratarse como vulnerabilidad.
Foto: vía p0pcycle.com
1 medio · MadridPublicada 11 nov, 00:40Actualizada 11 nov, 06:15· Ya no está en portadaEscrita por IA · cómo funciona
El autor quería revisar los objetivos del pwn2own de 2026 y empezó por los del año anterior. Consiguió ejecución de código en las gafas, que ya no estaban en la categoría de wearables, y lo reportó a Meta. Para obtener el firmware no abrió el dispositivo: usó la actualización OTA. Con JADX analizó la app Meta AI y con Frida enganchó una clase para imprimir la URL del CDN. Esa URL daba una actualización incremental de unos 156 MB, así que localizó un campo GraphQL, device_firmware_full_update_only, y lo cambió a true para obtener la completa. Era una actualización de Android con payload.bin, que volcó con payload-dumper.
Para conseguir un shell recurrió al Device Access Toolkit (DAT SDK), el modo de desarrollo de la app Meta AI, que instala una APK DAT en las gafas. Hasta el firmware 126, las gafas no comprobaban que esa APK estuviera firmada por Meta, así que con Frida el autor cambió la legítima por una autofirmada. Para ejecutarla usó la app de ejemplo Camera Access de Meta, que crea una sesión DAT. Como las gafas no tienen pantalla, depuró con pitidos de android.media.ToneGenerator: tres, cinco, cuatro o seis según la fase del código. Así vio que Camera Access cerraba la conexión al no encontrar la APK real, y lo evitó enganchando startDwaReadinessProbe().
La APK implantada abría un listener en el puerto TCP 31337 dentro del grupo Wi-Fi Direct (192.168.49.x) que Meta AI crea para sincronizar fotos y vídeos. Desde el móvil, con nc, obtuvo un shell en el contexto de la app. Tras unos cinco días, el acceso desapareció, y el autor cree que Meta lo parcheó o que él descuidó su seguridad operativa. El firmware 127 empezó a verificar la firma de la APK DAT mediante el flag wss_appmanager.signature_verification_enabled del archivo MobileConfig. Ese archivo llega a las gafas desde el móvil emparejado, que lo obtiene de los servidores de Meta, y las gafas solo comprueban que su estructura sea correcta, no que no se haya manipulado. Al cambiar un byte de 0.mctable de 0x80 a 0x00, el autor desactivó la verificación y volvió a instalar su APK.
Todo se reportó a Meta por su programa de recompensas. Meta aprobó la publicación del artículo, lo que el autor interpreta como señal de que ya está corregido. Queda para otra entrada el análisis de la superficie de ataque, ya con shell.
«Hacking the Meta Ray-Ban smartglasses» · puesto 30 · 129 puntos · enviado por moooooky
Lo que dicen los comentarios
La discusión gira en torno a si es razonable que obtener un shell en un dispositivo propio se considere una vulnerabilidad y se reporte al fabricante. Varios comentaristas lamentan que reportarlo cierre la puerta a usar el hardware como se quiera, y otro cree que el resultado ni siquiera es un hack, al ser un shell sin privilegios en un aparato propio. Se responde que, como el dispositivo no lo permite, sí lo es. Hay quien defiende ofrecer una vía de root voluntaria e irreversible que anule la garantía, y quien advierte de que un shell fácil también sirve a exploits e ingeniería social. Otros preguntan por la persistencia tras actualizaciones y si hay mercado para gafas abiertas.
Es muy triste que conseguir un shell en un dispositivo que es tuyo se considere ya una vulnerabilidad.
Es un buen artículo, pero ¿es realmente un hack? Se obtiene un shell sin privilegios en un dispositivo propio y emparejado con el móvil. ¿Debe tratarse como vulnerabilidad lo que es ser dueño de tus aparatos?
Soy partidario de un proceso de root unidireccional que anule la garantía y muestre un aviso en cada arranque. Un shell fácil lo aprovecharían también los exploits y la ingeniería social, así que un dispositivo seguro es uno bloqueado.
Reportar a la empresa una ejecución de código arbitrario es triste: cierra deliberadamente una puerta para usar los dispositivos como uno quiera. Adelantar así el momento del parche me parece lamentable.
Al margen del exploit, me pregunto si hay mercado para gafas similares que dejen hacer lo que quieras. Más competencia en el sector ayudaría a que se regule.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: claude-sonnet-5.5.