Todos los periódicos y la radio, en unoEscrito por IA a partir de Hacker News · Cómo se hace
Hacker News
Seguridad · doublepulsar.com
Anthropic, hackeada para distribuir un troyano de acceso remoto
Una versión maliciosa de la extensión de Claude Code para VS Code, la 2.1.313, instalaba una puerta trasera SSH en equipos de desarrolladores. Según Kevin Beaumont, autor del artículo, se trata de un ataque a la cadena de suministro; Cursor cifra los sistemas afectados en unos 5.000.
Foto: vía doublepulsar.com
1 medio · MadridPublicada 30 oct, 12:05Actualizada 30 oct, 13:45· Ya no está en portadaEscrita por IA · cómo funciona
Según el artículo de Kevin Beaumont, Anthropic sufrió una intrusión que permitió publicar una versión con malware de la extensión de Claude Code para VS Code y Cursor. El malware daba acceso remoto, manual y automatizado, a portátiles y equipos de sobremesa de desarrolladores. La extensión se actualizó sola a la versión maliciosa en Cursor. Beaumont afirma que Anthropic no ha informado a los clientes y que la versión comprometida se borró sin avisar.
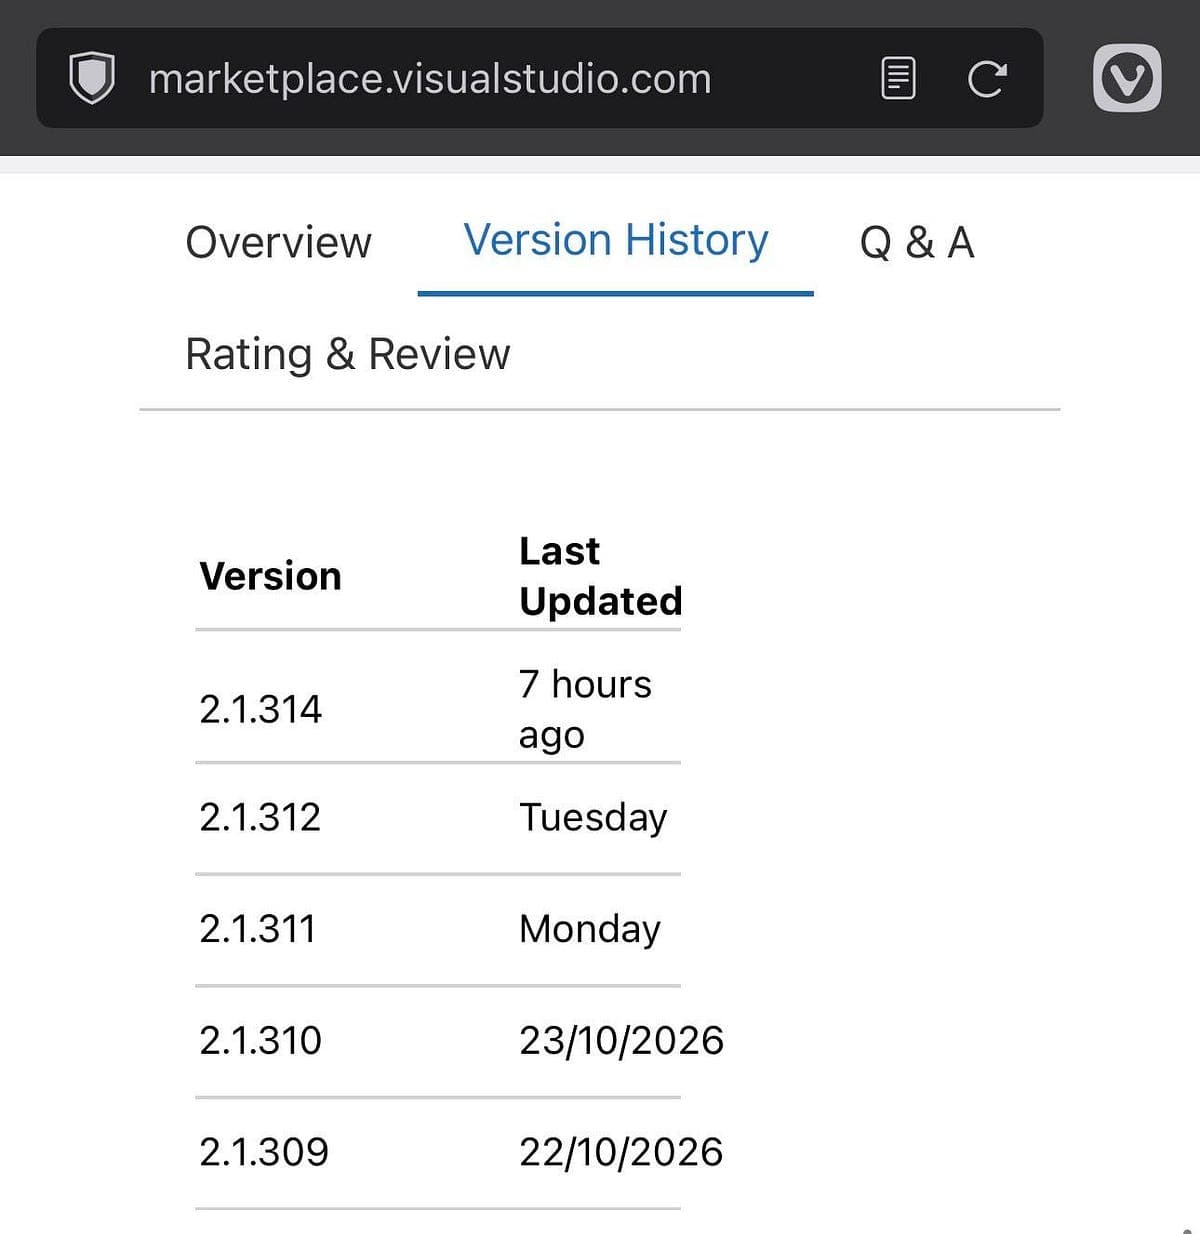
La versión comprometida es la 2.1.313. Hace unas ocho horas fue sustituida por la 2.1.314, que parece eliminar la puerta trasera de la extensión, aunque Beaumont no está seguro de que no contenga más código malicioso. La actualización no retira la puerta trasera SSH de los sistemas ya infectados ni deshace el reconocimiento previo. La 2.1.313 ha desaparecido de OpenVSX, Visual Studio Marketplace y Cursor.
Cursor ha reconocido el problema y detalla lo que hace el código: recopila datos del equipo y del usuario (nombre de host, usuario, sistema operativo, arquitectura, directorio personal, nombres de variables de entorno, correo de Git e IP pública); intenta añadir una clave SSH del atacante a authorized_keys, activar el servicio SSH local y abrir un túnel SSH inverso; intenta hacerlo persistente con un LaunchAgent en macOS o una tarea programada en Windows, con reintentos cada 60 segundos; y envía un informe por HTTP POST a /beacon en el puerto 8099. Según Cursor, salvo circunstancias muy inusuales (Cursor lanzado con privilegios de administrador), un error en el código malicioso haría fallar el paso de la clave SSH.
Beaumont critica la redacción del aviso de Cursor, que dice que la versión «no fue desarrollada por Anthropic», cuando se subió desde la cuenta verificada de Anthropic. Reconoce que, por supuesto, Anthropic no desarrolló la puerta trasera: hubo un incidente de seguridad que derivó en el ataque. Menciona entre los clientes que usan Claude Code y Cursor en portátiles a Binance. Publica consultas KQL para Microsoft Defender for Endpoint, hashes SHA-256 de los VSIX para Mac y Windows, y la IP del túnel y del servidor de control (134.209.82.225, puertos 22 y 8099).
«Anthropic hacked to deliver remote access trojan» · puesto 7 · 361 puntos · enviado por bashtoni
Lo que dicen los comentarios
Buena parte de la conversación gira en torno a quién fue realmente comprometido. Unos comentaristas sostienen que no fue Anthropic sino el marketplace de Cursor; otros replican que Cursor usa OpenVSX, que ese registro lo usan todos los forks de VSCode que no son de Microsoft, y que la extensión afectada pertenece a una cuenta de un empleado de Anthropic. Se cita además que la 2.1.313 falta en el marketplace oficial de VS Code, en el CHANGELOG y en las etiquetas del repositorio de GitHub, lo que sugiere que se publicó y se retiró. Algunos piden prudencia ante un artículo escaso en detalles y recuerdan usar solo builds oficiales; otros advierten de que, aunque no se robe criptomoneda, el atacante podría ir a por credenciales de GitHub. Hay también bromas sobre la IA de Anthropic y su incapacidad para detectar el ataque.
Cursor usa el marketplace OpenVSX, que usan todos los forks de VSCode que no son de Microsoft. Sospecho que sí hackearon a Anthropic, porque es quien controla la cuenta de OpenVSX con permisos de publicación.
La 2.1.313 tampoco está en el marketplace oficial de VS Code, ni en el CHANGELOG del repositorio de Claude Code, ni tiene etiqueta, mientras la 2.1.312 y la 2.1.314 sí existen. Eso sugiere que se publicó y se retiró, y que hackearon a Anthropic.
El artículo es algo hiperbólico: alguien publicó en el marketplace de Cursor una versión de la extensión de Claude Code con una puerta trasera, no es que se comprometiera a Anthropic sin más.
Aunque no tengas criptomonedas, pueden ir a por tus credenciales de GitHub y ejecutar cargas de trabajo muy caras de agentes y runners. Yo desarrollo con otra cuenta de usuario para limitar el daño.
Esta noticia la ha redactado una inteligencia artificial a partir de las fuentes citadas, con el criterio editorial de El Autómata (equilibrio, atribución y solo hechos publicados). Puede contener errores: consulta las fuentes originales. Modelo: claude-sonnet-5.5.