Ataki hakerskie w Polsce, policja wydała komunikat. "Celowe wyłączanie systemów"
CBZC ostrzega firmy medyczne i spożywcze przed atakami hakerskimi wymierzonymi w systemy chłodnicze.
CBZC ostrzega firmy medyczne i spożywcze przed atakami hakerskimi wymierzonymi w systemy chłodnicze.
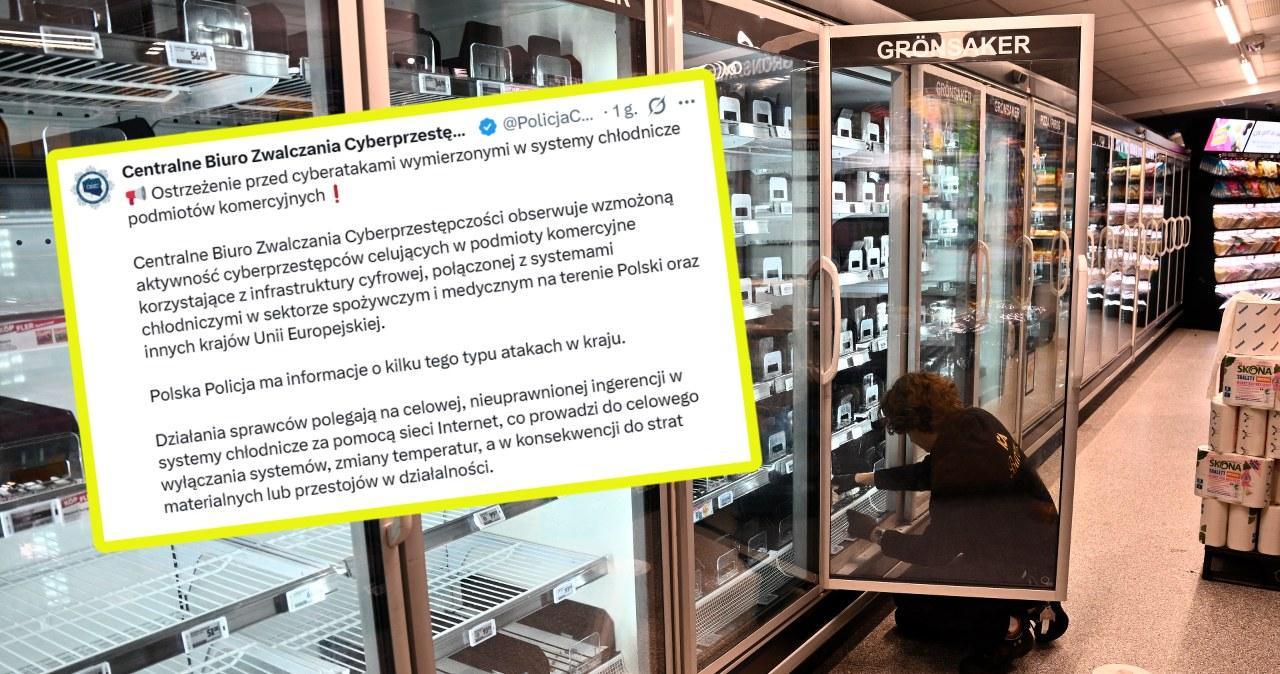
Centralne Biuro Zwalczania Cyberprzestępczości ostrzega firmy z sektorów spożywczego i medycznego przed cyberatakami na systemy chłodnicze. W opublikowanym komunikacie wskazano, że policja ma informacje o kilku tego typu atakach w Polsce. Centralne Biuro Zwalczania Cyberprzestępczości ostrzega firmy z sektorów spożywczego i medycznego przed cyberatakami, wymierzonymi w systemy chłodnicze. Policja potwierdziła, że doszło do kilku przypadków nieuprawnionej ingerencji w systemy chłodnicze na terenie Polski.
Służby apelują o aktualizację oprogramowania, zmianę haseł oraz sprawdzenie, czy sterowniki nie są dostępne bezpośrednio z publicznego adresu IP. Więcej ważnych informacji znajdziesz na stronie głównej Interii Do ataków na systemy chłodnicze doszło w ostatnim czasie w wielu miejscach w Europie, zaatakowany został m.in. francuski instytut krwiodawstwa oraz kilkadziesiąt supermarketów na terenie Francji , Szwecji , Belgii i Luksemburga . Zespół CERT Polska, działający w instytucie badawczym NASK , poinformował we wtorek o jednym potwierdzonym przypadku ataku na lodówkę w Polsce. Zapewniono, że atak nie wyrządził strat materialnych.
Komunikat z ostrzeżeniem w tej kwestii opublikowało Centralne Biuro Zwalczania Cyberprzestępczości które potwierdziło też, że policja ma informacje o kilku takich zdarzeniach na terenie Polski . Policja ostrzega przed "celowym wyłączaniem systemów" Jak wskazano, polskie służby obserwują "wzmożoną aktywność cyberprzestępców, celujących w podmioty komercyjne, korzystające z infrastruktury cyfrowej, połączonej z systemami chłodniczymi w sektorze spożywczym i medycznym na terenie Polski oraz innych krajów Unii Europejskiej ". "Działania sprawców polegają na celowej, nieuprawnionej ingerencji w systemy chłodnicze za pomocą sieci Internet, co prowadzi do celowego wyłączania systemów, zmiany temperatur, a w konsekwencji do strat materialnych lub przestojów w działalności" - tłumaczy CBZC. Policjanci zaapelowali do firm o podjęcie działań, mających zminimalizować ryzyko skutecznego włamania do ich systemów.
Wśród czynności do przeprowadzenia wskazano zmianę haseł, aktualizację oprogramowania, wdrożenie najnowszych wersji oprogramowania i łatek bezpieczeństwa oraz weryfikację i sprawdzenie, czy sieć, sterowniki i panel sterowania nie są dostępne bezpośrednio z poziomu publicznego adresu IP.
Texto de Interia tal como lo publicó, leído de su página y mostrado aquí con el formato de El Autómata. El original, en wydarzenia.interia.pl · Volver a la noticia de El Autómata